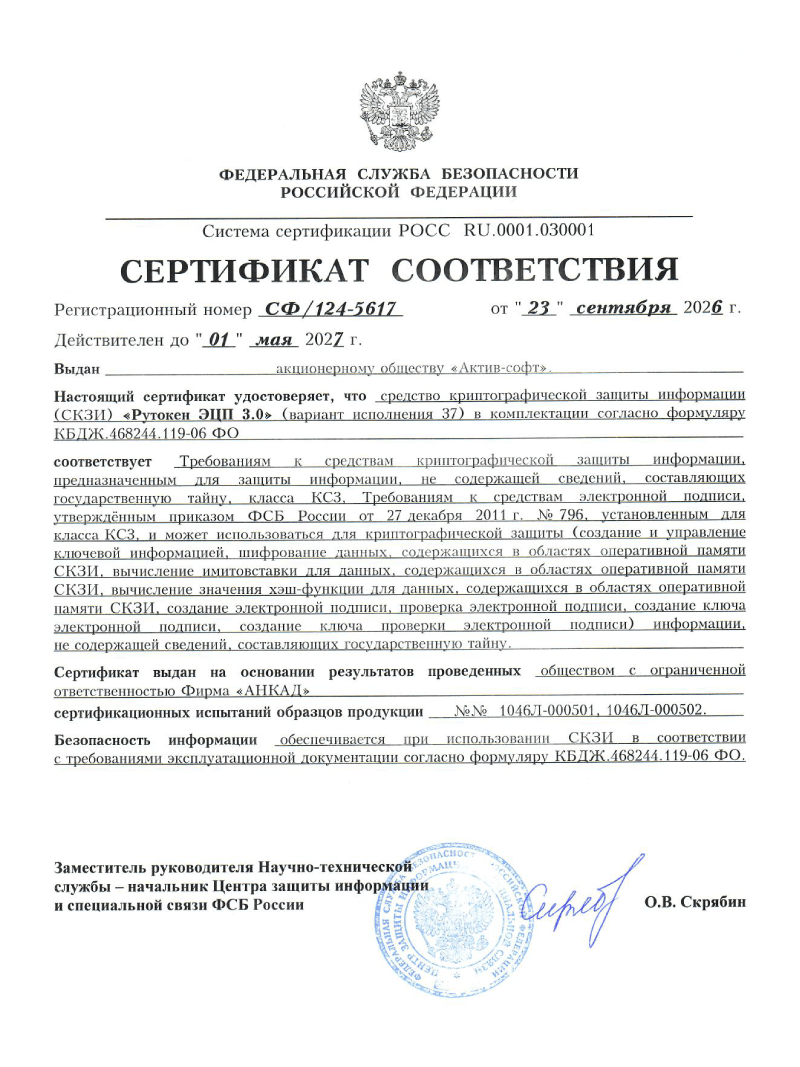
Рутокен Чип 3127
-
-
- Цены и заказ
- Цена по запросу.
Рутокен Чип 3127 — компактная микросхема для встраивания в широкий спектр оборудования: от серверов и рабочих станций до планшетов и банкоматов, контроллеров, маршрутизаторов, принтеров, биометрических устройств, интерактивных панелей, приборов учета, датчиков.
Реализует аппаратный корень доверия платформы, обеспечивая доверенную загрузку, контроль целостности и криптографическую защиту информации.
Является полнофункциональным аппаратным СКЗИ, с возможностью хранения ключей в неизвлекаемом виде со сроком действия закрытого ключа до 5 лет. В микросхеме аппаратно реализованы: ГОСТ Р 34.10–2012 с длиной ключа 256/512 бит и ГОСТ Р 34.11–2012 (Стрибог), симметричные шифры Магма и Кузнечик, международные алгоритмы электронной подписи RSA и ECDSA. Криптографические операции выполняются без копирования ключа за пределы защищенной памяти Чипа.
Поддерживает протокол CRISP (ГОСТ Р 71252-2024) для организации защищенного взаимодействия в индустриальных системах.
Микросхема сертифицирована по требованиям ФСБ по классам КС1/КС2/КС3, подтверждена неизвлекаемость ключей.
Микросхема применяется как для решения общих задач (доверенная загрузка устройства, аттестация оборудования, защищенное хранение ключей, подписание и шифрование данных, построение защищенных каналов передачи данных), так и для специфичных отраслевых применений (Mobile Device Management, использование в системах учета энергоресурсов, лицензирование ПО, и пр.), требующих СКЗИ.
Микросхема имеет компактные габариты (4x4мм) и низкое энергопотребление.
Комплект разработчика позволяет встраивать поддержку в конечные устройства с различной средой функционирования (embedded Linux, RTOS и др.).
Чип работает в защищенном режиме работы, который включает:
- Контроль уровня питания. ОС Рутокен фиксирует отклонения напряжения, при которых работа контроллера может быть нестабильной.
- Контроль защитного экрана. Специальный слой поверх микросхемы препятствует физическому вмешательству. Нарушение слоя фиксируется ОС Рутокен и блокирует дальнейшую работу.
- Механизм фиктивных ветвлений. Чип выполняет «ложные» команды, скрывая реальное энергопотребление и время выполнения, усиливая защиту от атак по «побочным» каналам.
- Аутентификация пользователей и устройств
-
Ситуация
Несанкционированный (локальный или удаленный) доступ к конечному устройству открывает перед злоумышленниками широкий спектр возможностей: от запуска вредоносных приложений до полного контроля над целевой системой.
Решение
Криптомодуль Рутокен используется для строгой криптографической аутентификации пользователей и устройств, обеспечивая надежную защиту от несанкционированного доступа как к хранимым данным, так и к управлению устройством.
- Защита конфиденциальности данных
-
Ситуация
Хранение чувствительных данных на обычных носителях без средств защиты — это риск, особенно там, где нет строгого контроля физического доступа к оборудованию.
Решение
Криптомодуль обеспечивает безопасное хранение неизвлекаемых ключей шифрования и данных приложений в защищенной памяти, поэтому они защищены от кражи даже при физическом доступе к оборудованию. Для защиты данных используются встроенные реализации отечественных алгоритмов шифрования: ГОСТ Р 34.12 и ГОСТ Р 34.13 — «Магма», «Кузнечик».
- Защищенные коммуникации
-
Ситуация
Наиболее распространённые методы атак на киберфизические системы — подбор слабых или заводских паролей, а также эксплуатация протоколов со слабой (или отсутствующей) аутентификацией, доступных из недоверенной сети.
Решение
С Криптомодулем Рутокен возможно организовать защищенные коммуникации между устройствами, реализовав криптографическую аутентификацию при построении TLS/VPN-каналов вместо пары «логин-пароль». Для промышленных применений также доступен протокол CRISP (ГОСТ Р 71252-2024) — он позволяет обмениваться пакетами по открытым каналам связи с защитой от несанкционированного изменения, подмены и повторной отправки.
- Контроль целостности устройства
-
Ситуация
Устройства в киберфизических системах находятся ближе к нарушителю, чем к владельцу. Это открывает злоумышленникам возможность атаки на уровне подмены компонентов устройств, таких, например, как носители информации.
Решение
Криптомодуль Рутокен позволяет контролировать целостность оборудования и ПО: участвует в аттестации компонентов, давая возможность, в том числе удаленно, убедиться в отсутствии взлома, подмены или несанкционированной модификации.
Используя хранимые идентификационные данные компонентов, Криптомодуль сверяет текущие параметры с эталонными значениями и выявляет отклонения.
- Доверенная загрузка
-
Ситуация
Злоумышленники могут вмешаться в процесс загрузки устройства и внедрить модифицированное или вредоносное программное обеспечение еще до запуска основных защитных механизмов ОС. Это позволяет получить полный контроль над системой на самых ранних этапах, минуя стандартные антивирусные проверки и системы разграничения доступа.
Решение
Криптомодуль Рутокен обеспечивает доверенную загрузку, создавая цепочку доверия от загрузчика (UEFI, U-Boot и др.) до операционной системы и прикладного ПО. Криптомодуль криптографически проверяет подлинность и целостность загрузчика и компонентов ПО перед их выполнением. На основании эталонных хешей (цифровых отпечатков), хранящихся в защищенной памяти, устройство запускает только авторизованное и неизмененное программное обеспечение.
- Безопасное обновление программного обеспечения на устройстве
-
Ситуация
Процесс обновления программного обеспечения (ПО) представляет собой потенциальную опасность: злоумышленники могут перехватить канал доставки обновлений и внедрить в него поддельные или вредоносные пакеты. Установка такого ПО ведет к компрометации всего устройства и сети.
Решение
Криптомодуль Рутокен обеспечивает безопасное обновление путем внедрения в процесс обновления криптографической подписи пакетов ПО.
Криптомодуль верифицирует электронную подпись издателя обновлений и выстраивает цепочку до доверенного корневого сертификата, хранящегося в защищенной памяти. Обновление применяется только после успешного подтверждения подлинности — это исключает риск установки модифицированного или несанкционированного ПО даже при компрометации канала связи.
- Другие задачи
-
Криптомодуль Рутокен выступает в качестве аппаратного корня доверия (Root of Trust) — фундаментальной точки опоры, на которой строятся все механизмы защиты устройства. Его возможности не ограничиваются перечисленными выше сценариями и охватывают широкий круг задач обеспечения безопасности конечных устройств и корректности работы аппаратной и программной части системы.
Например:
- Хранение ключей шифрования дисков;
- Генерация случайных чисел с помощью программного датчика в Криптомодуле для прикладных применений;
- Использование в задачах лицензирования прикладного и системного ПО.
- Аппаратные криптографические возможности
-
- ГОСТ Р 34.10-2012/ГОСТ 34.10-2018 (256 и 512 бит): генерация ключевых пар с проверкой качества, формирование и проверка электронной подписи, срок действия закрытых ключей до 5 лет.
- ГОСТ Р 34.11-2012/ГОСТ 34.11-2018 (256 и 512 бит): вычисление значения хеш-функции данных, в том числе с возможностью последующего формирования ЭП.
- ГОСТ 28147-89: генерация ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- ГОСТ Р 34.12-2015/ГОСТ 34.12-2018, ГОСТ Р 34.13-2015/ГОСТ 34.13-2018 (Кузнечик): генерация и импорт ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- ГОСТ Р 34.12-2015/ГОСТ 34.12-2018, ГОСТ Р 34.13-2015/ГОСТ 34.13-2018 (Магма): генерация и импорт ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- Выработка сессионных ключей (ключей парной связи):
- по схеме VKO GOST R 34.10-2012 (RFC 7836);
- расшифрование по схеме EC El-Gamal.
- RSA: поддержка ключей размером 1024, 2048, 4096 бит, генерация ключевых пар с настраиваемой проверкой качества, импорт ключевых пар, формирование и проверка электронной подписи.
- ECDSA с кривыми secp256k1, secp256r1, secp384r1 и secp521r1: генерация ключевых пар с настраиваемой проверкой качества, импорт ключевых пар, формирование и проверка электронной подписи.
- Генерация последовательности случайных чисел требуемой длины.
- Поддержка протокола CRISP (ГОСТ Р 71252-2024).
- Совместимость
-
- Поддерживаемые ОС:
- Linux (в том числе российские: Альт, Astra Linux, РЕД ОС, РОСА).
- Windows.
- Аврора ОС.
- Android.
- RTOS и др.
- Совместимость с инфраструктурой ViPNet SIES за счет поддержки протокола CRISP.
- Поддерживаемые ОС:
- Общие технические характеристики
-
- Температура эксплуатации: -40…+85˚C.
- Размеры: 4x4x0,85мм / 32-pin QFN.
- EEPROM память 128 КБ.
- Интерфейсы подключения: USB (CCID) 1.1 и выше, а также UART, I2C, SPI
- Интерфейсы доступа к криптографическим функциям
-
- APDU (ISO/IEC 7816-4).
- Поддержка PC/SC.
- PKCS#11 (включая российский профиль).
- CRISP SDK.
- OpenSSL.
- Microsoft Crypto API, Microsoft SmartCard API.
- Возможности аутентификации владельца
-
- Поддержка нескольких типов ролей пользователей.
- Настраиваемые аппаратные политики качества PIN-кодов, обрабатываются микропрограммой при соответствующих операциях. Устанавливаются при форматировании.
- Создание локальных PIN-кодов для дополнительной защиты части ключевой информации, хранящейся на USB-токене. Возможность одновременной работы с несколькими локальными PIN-кодами (до 7 шт).
- Ограничение числа попыток ввода PIN-кода.
- Другие возможности
-
- Идентификация с помощью 32-битного уникального серийного номера.
- Журнал событий безопасности, в котором фиксируются:
- Операции форматирования,
- Удаление/генерация любых неизвлекаемых ключей, созданных через библиотеки Рутокен,
- Смена глобальных PIN-кодов.

-
Сертификат на СКЗИ Рутокен ЭЦП 3.0 №СФ/124-5585
Сертификат № СФ/124-5416 удостоверяет, что СКЗИ Рутокен ЭЦП 3.0 3127 (варианты исполнения 17, 27) соответствует требованиям к средствам криптографической защиты информации, предназначенным для защиты информации, не содержащей сведений, составляюющих государственную тайну, класса КС1 (для варианта исполнения 17), класса КС2 (для варианта исполнения 27) и удовлетворяет требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2011г. №796, установленным для класса КС1 (для варианта исполнения 17), класса КС2 (для варианта исполнения 27) и может использоваться для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну.

-
Сертификат на СКЗИ Рутокен ЭЦП 3.0 №СФ/124-5617
Сертификат № СФ/124-5617 удостоверяет, что СКЗИ «Рутокен ЭЦП 3.0» (вариант исполнения 37) соответствует требованиям к средствам криптографической защиты информации предназначенным для защиты информации, не содержащей сведений, составляюющих государственную тайну, класса КС3 и удовлетворяет требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2011г. №796, установленным для класса КС3 и может использоваться для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну.