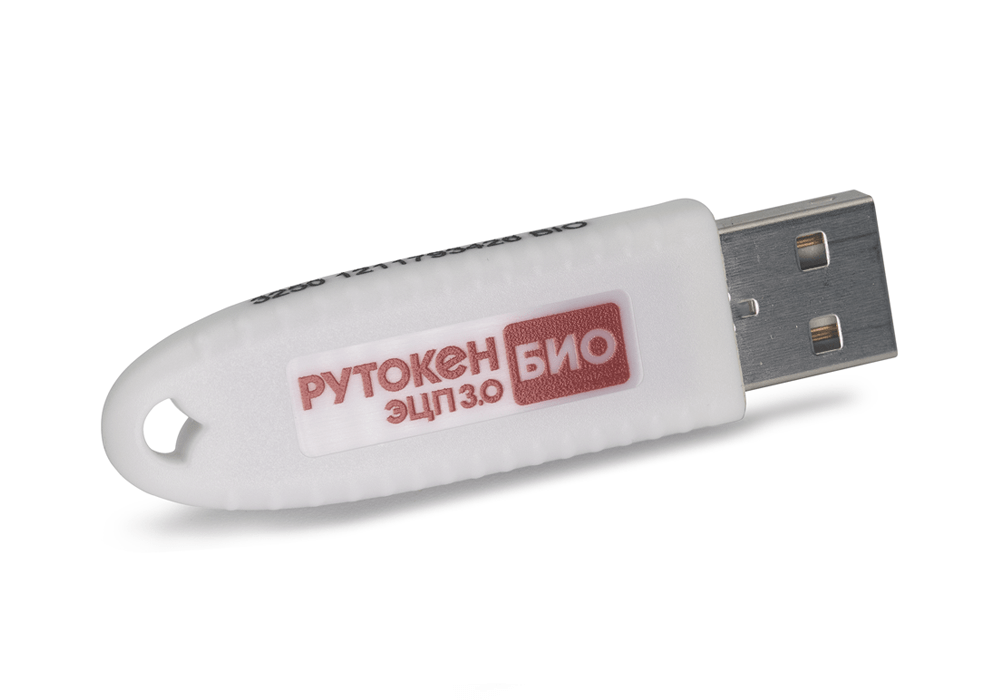
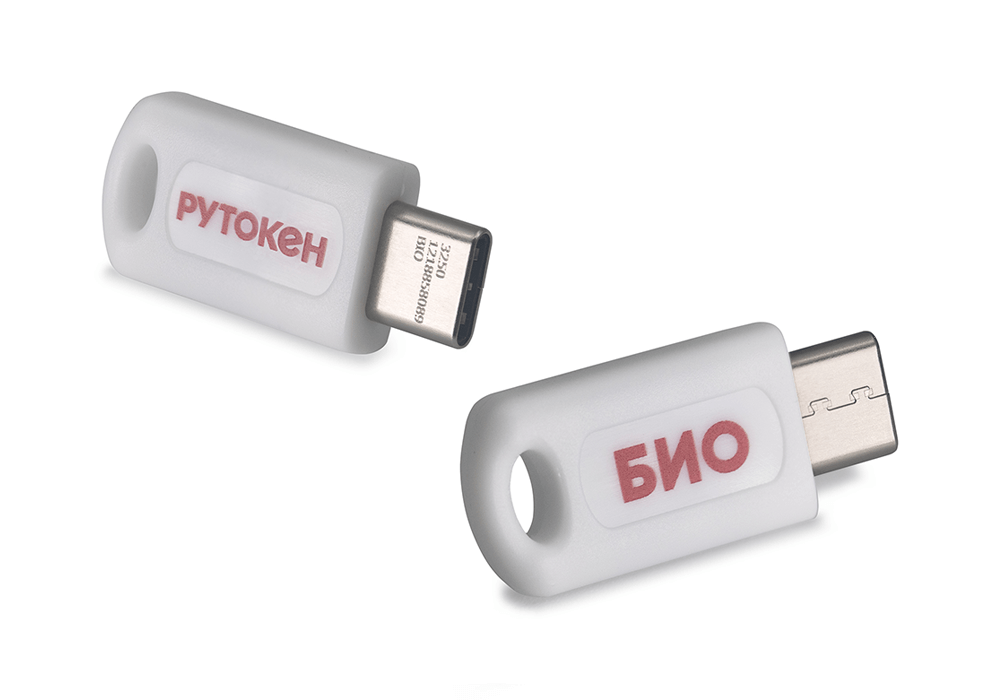
Серьезной угрозой информационной безопасности сегодня считается компрометация личных ключей электронной подписи или аутентификационной информации. Эта проблема может стать следствием как умышленной передачи устройств и ПИН-кодов третьим лицам, так и потери или кражи токенов с кодами доступа. Последствия таких инцидентов крайне серьезны и несут значительные финансовые риски, связанных с действиями третьих лиц от имени другого пользователя; репутационные потери, выражающиеся в подрыве доверия партнеров, а также серьезные юридические последствия, когда доказать свою невиновность бывает очень сложно.
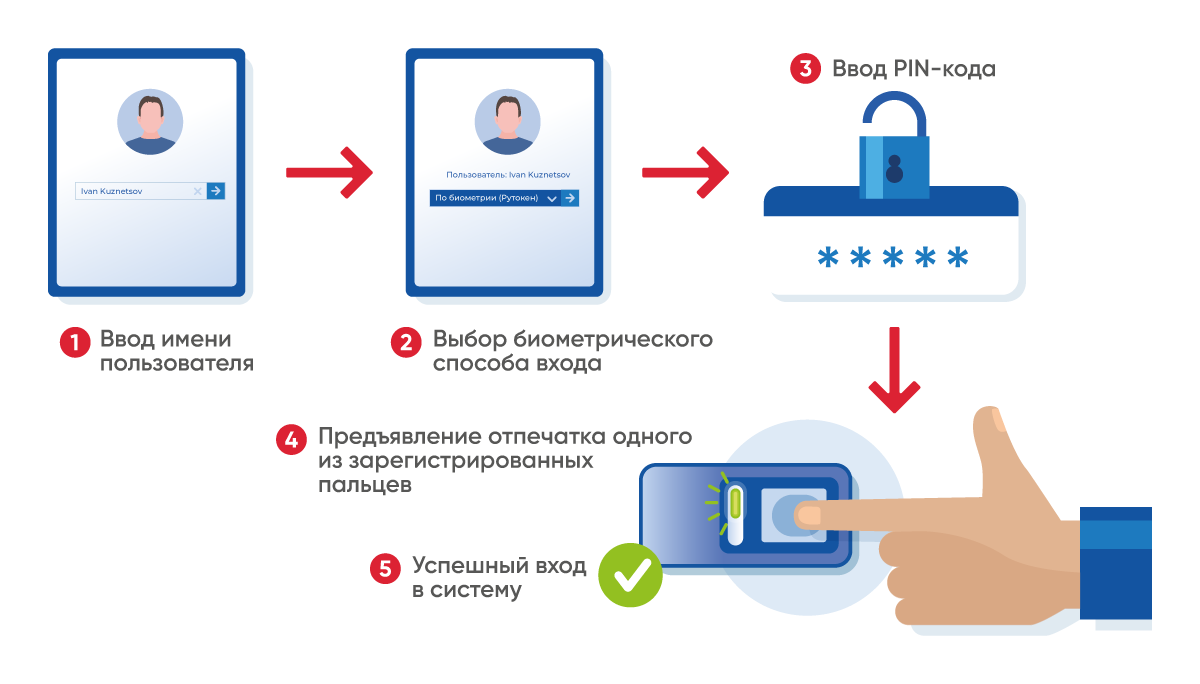
Для устранения этих угроз необходимо связать устройство с владельцем дополнительным фактором, таким как отпечаток пальца. Наиболее эффективным решением является комбинация трех ключевых факторов: токена, знания ПИН-кода и отпечатка пальца.
Использование токена совместно с технологиями биометрии создает уникальное сочетание биометрической и криптографической защиты. Само по себе устройство является хранилищем криптографического ключа, а биометрия гарантирует, что воспользоваться этим устройством может только его легитимный пользователь. Это решает изначальную проблему компрометации: даже если токен будет утерян/украден и PIN-код известен злоумышленнику, он не сможет воспользоваться устройством, так как не обладает биометрическим идентификатором.
Состав продукта
- Устройство Рутокен ЭЦП 3.0 3250 БИО
- Программа администратора
- BioSDK
Поддерживаемые сканеры
Для получения изображения отпечатка пальца высокого качества необходим сканер, отвечающий требованиям безопасности и ГОСТ Р 58298-2018.
Рекомендуемые сканеры:
- ZKTeco ZK9500
- Futronic FS-80H
- Папилон ДС-21C
Перечень неокончательный и может расширяться.
В перечне представлены сканеры с подключением к рабочему месту пользователя или администратора через USB-порт. Подробная информация по поддерживаемым сканерам.
Если нужного сканера на текущий момент нет в перечне поддерживаемых, то есть два варианта:
- Обратиться в Компанию «Актив». Компания подготовит необходимое обновление и обеспечит поддержку нового сканера.
- Разработать плагин поддержки нового сканера самостоятельно и подключить его к FSSM по инструкции из комплекта документации разработчика BioSDK.
Трехфакторная аутентификация в ИС
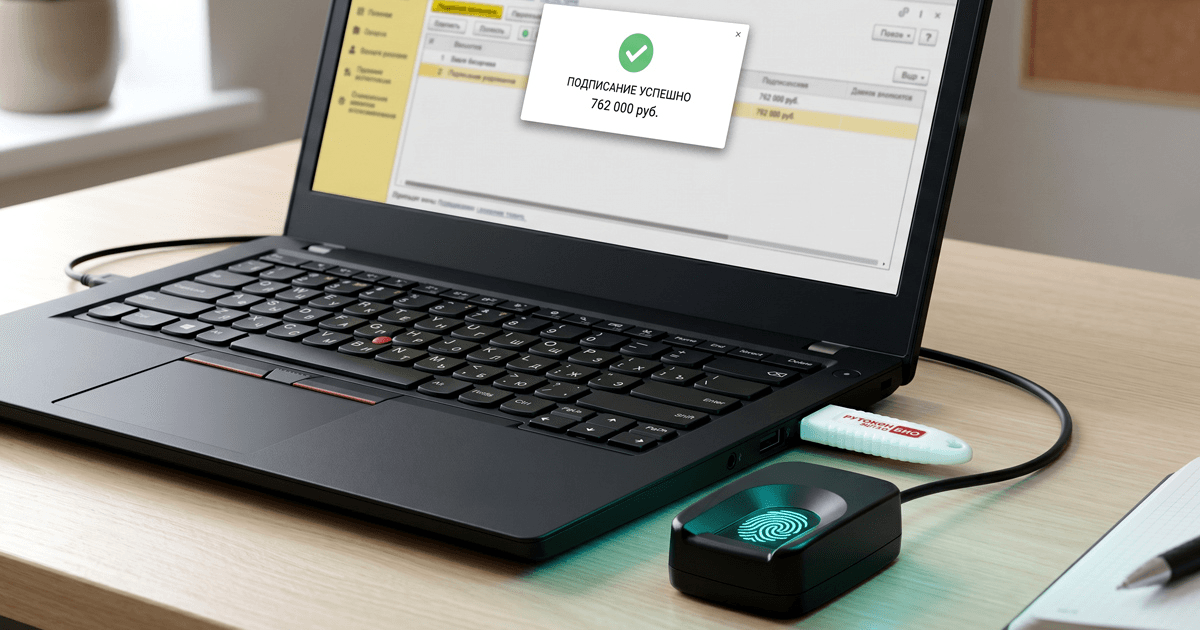
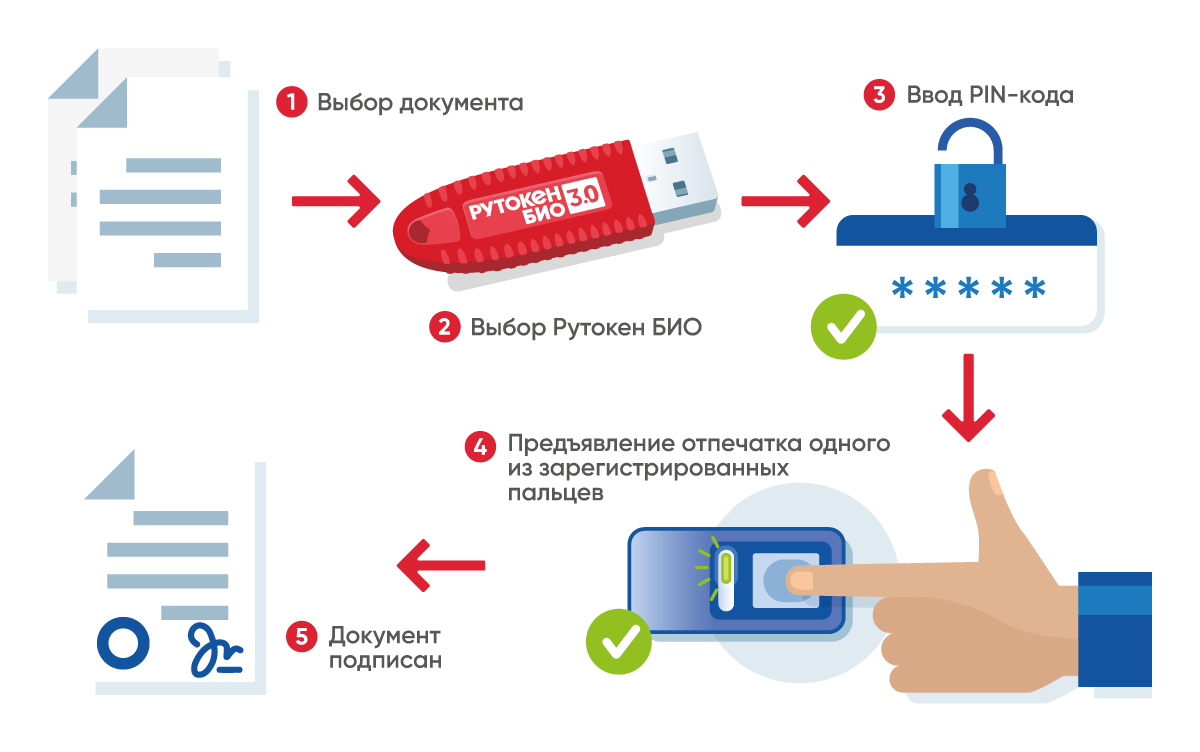
Электронная подпись по пальцу
Адаптивная аутентификация
Рутокен БИО позволяет реализовать адаптивную аутентификацию на основе рисков. Как пример, администратор ИС может сгенерировать на ключевом носителе пользователя Рутокен ЭЦП 3.0 3250 (БИО) несколько ключевых пар с разными параметрами аутентификации для каждой пары в зависимости от сценария их использования.
Подключение пользователя к корпоративной ИС
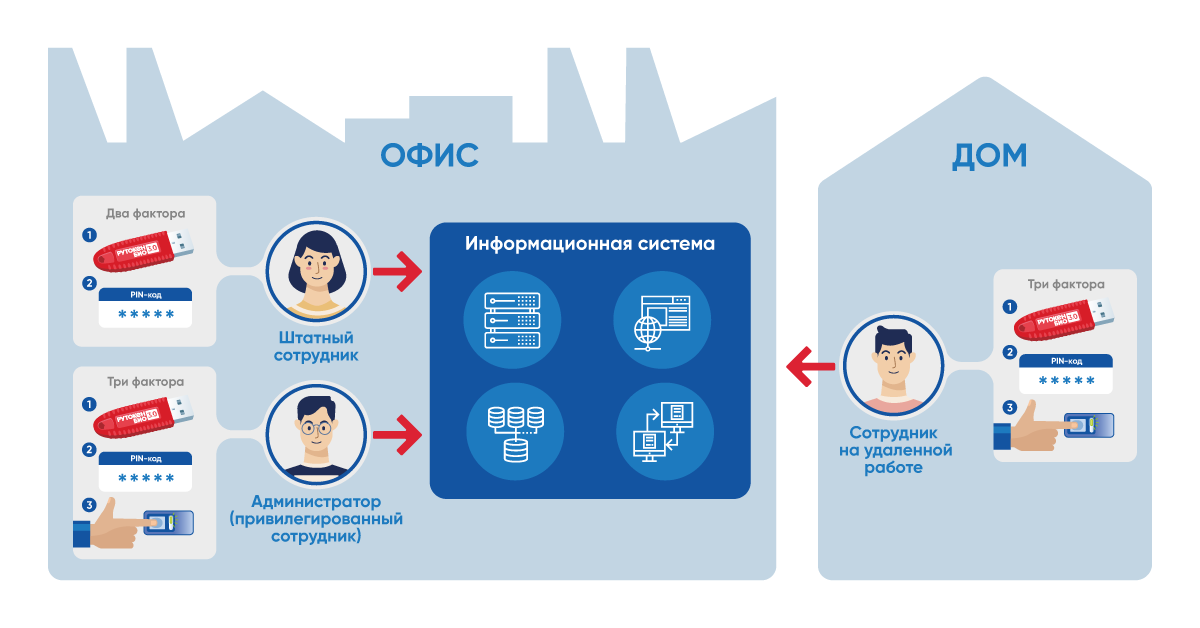
- Из дома по VPN: ключевая пара №1 с привязкой к биометрическим данным пользователя.
- Из офиса: ключевая пара №2 без привязки к биометрических данным пользователя.
В данном случае пользователю для аутентификации в ИС из офиса достаточно будет предъявить токен и ввести PIN-код, а для доступа к ИС из дома нужно будет дополнительно пройти биометрическую аутентификацию, но устройство в обоих случаях будет одно — Рутокен БИО.
Таким образом можно регулировать требования к аутентификации пользователя в зависимости от критичности данных и точки входа в информационную систему, обеспечивая принципы концепции Zero-Trust.
Биометрическая верификация для внешнего приложения
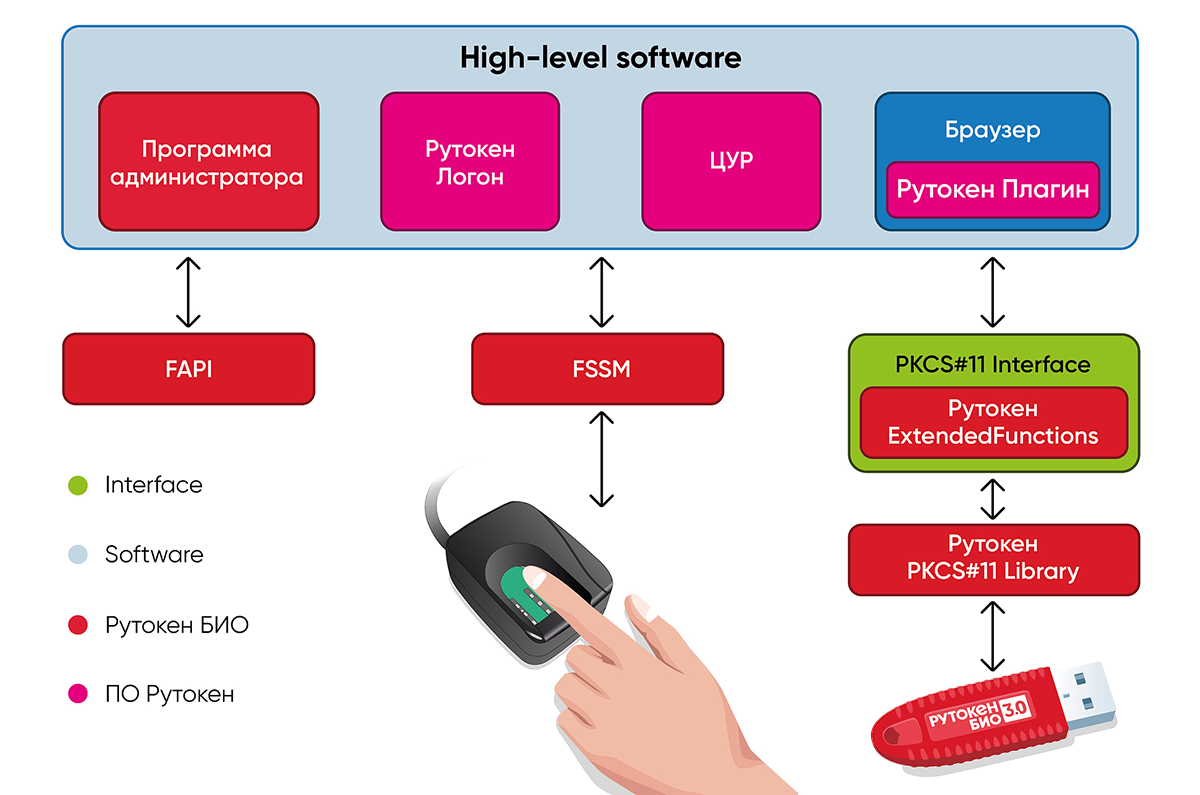
Устройство Рутокен БИО и BioSDK позволяет разработчику программного обеспечения проводить биометрическую верификацию внутри токена и передавать результат своему приложению для реализации аутентификации или подписи документа по биометрическому признаку.
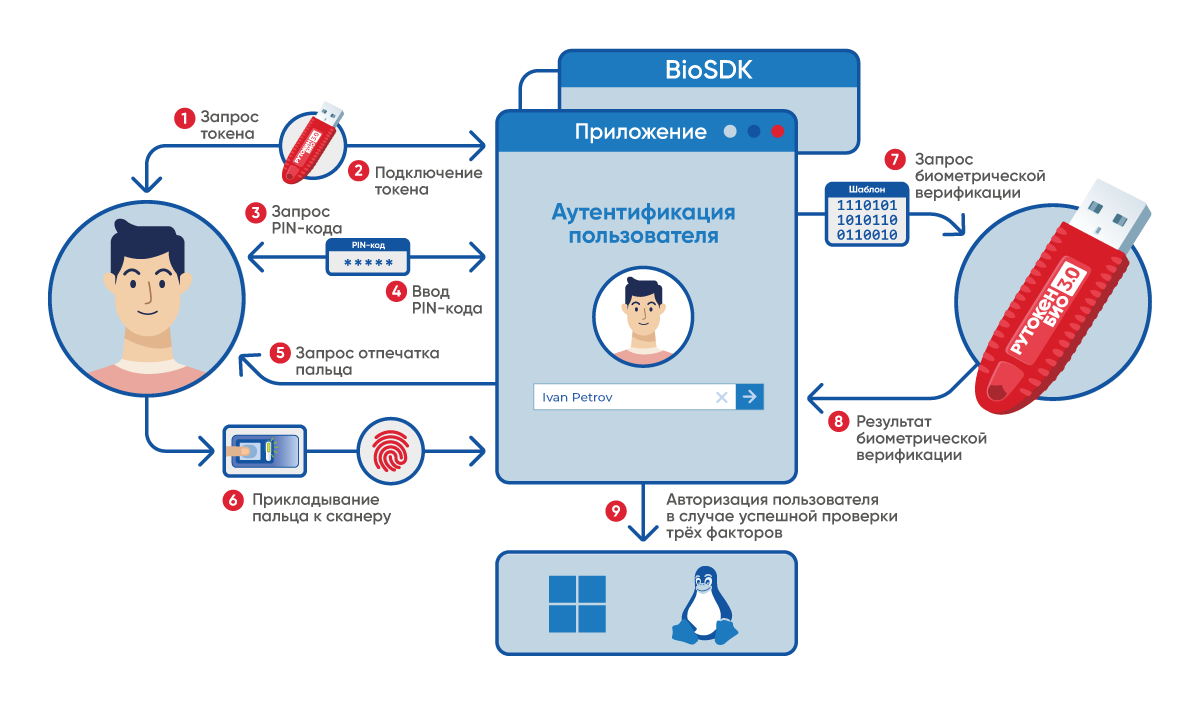
- Приложение запрашивает подключения токена к компьютеру.
- Пользователь подключает Рутокен БИО.
- Приложение запрашивает PIN-код от Рутокен БИО.
- Пользователь вводит PIN-код.
- Приложение запрашивает у пользователя отпечаток пальца.
- Пользователь предъявляет свой отпечаток.
- Приложение, используя BioSDK, получает изображение со сканера, формирует из него шаблон и передаёт его в устройство Рутокен БИО.
- Рутокен БИО проводит биометрическую верификацию и возвращает результат приложению.
- Приложение обрабатывает результат, полученный от устройства, и например, принимает решение об авторизации пользователя в приложение в зависимости от результата верификации.