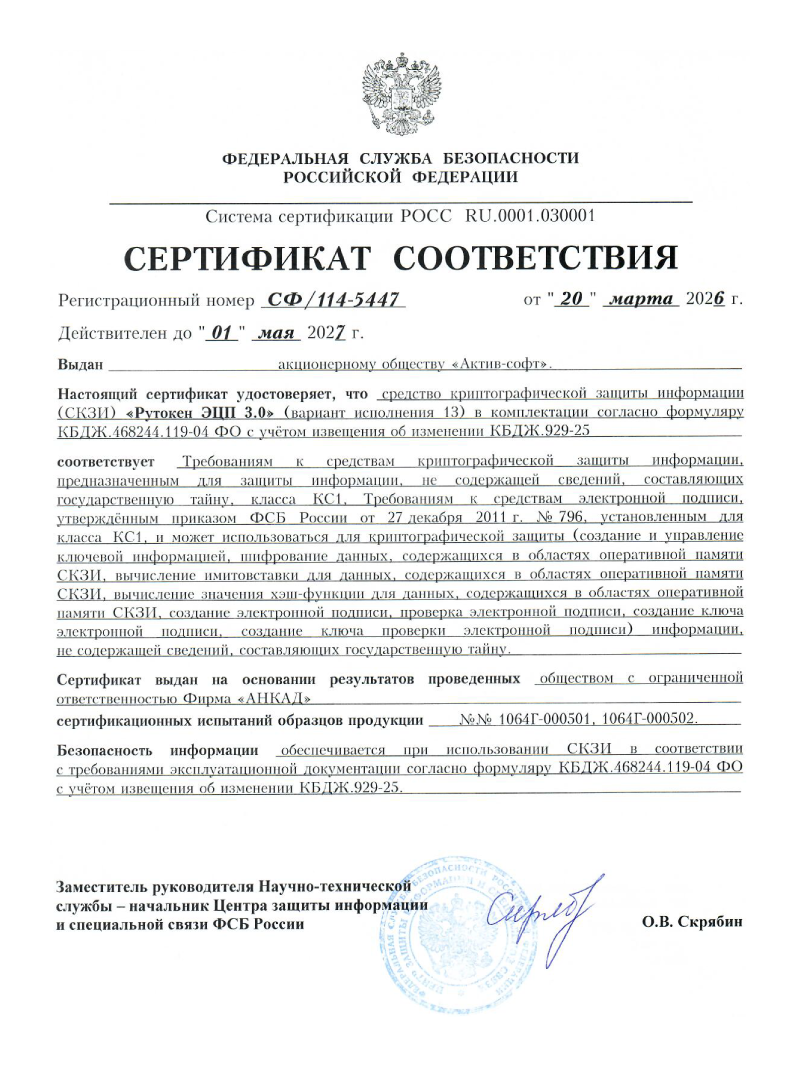
Рутокен ЭЦП 3.0 3250 БИО micro
Рутокен ЭЦП 3.0 3250 БИО — это устройство линейки Рутокен ЭЦП 3.0 с биометрической верификацией по отпечатку пальца для ЭП и аутентификации в информационных системах. Рутокен ЭЦП 3.0 3250 БИО — это отдельное исполнение в рамках сертифицированного СКЗИ «Рутокен ЭЦП 3.0».
Серьезной угрозой информационной безопасности сегодня считается компрометация личных ключей электронной подписи или аутентификационной информации. Эта проблема может стать следствием как умышленной передачи устройств и ПИН-кодов третьим лицам, так и потери или кражи токенов с кодами доступа. Последствия таких инцидентов крайне серьезны и несут значительные финансовые риски, связанных с действиями третьих лиц от имени другого пользователя; репутационные потери, выражающиеся в подрыве доверия партнеров, а также серьезные юридические последствия, когда доказать свою невиновность бывает очень сложно.
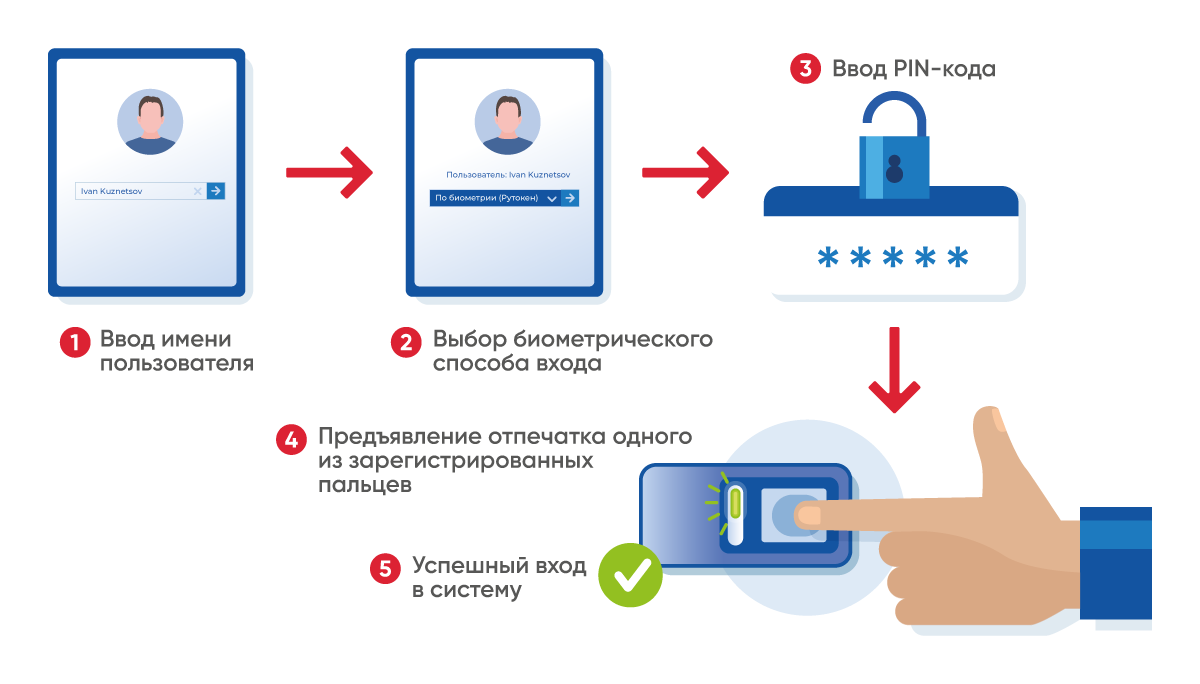
Для устранения этих угроз необходимо связать устройство с владельцем дополнительным фактором, таким как отпечаток пальца. Наиболее эффективным решением является комбинация трех ключевых факторов: токена, знания ПИН-кода и отпечатка пальца.
Использование токена совместно с технологиями биометрии создает уникальное сочетание биометрической и криптографической защиты. Само по себе устройство является хранилищем криптографического ключа, а биометрия гарантирует, что воспользоваться этим устройством может только его легитимный пользователь. Это решает изначальную проблему компрометации: даже если токен будет утерян/украден и PIN-код известен злоумышленнику, он не сможет воспользоваться устройством, так как не обладает биометрическим идентификатором.
Состав продукта
- Устройство Рутокен ЭЦП 3.0 3250 БИО
- Программа администратора
- BioSDK
Поддерживаемые сканеры
Для получения изображения отпечатка пальца высокого качества необходим сканер, отвечающий требованиям безопасности и ГОСТ Р 58298-2018.
Рекомендуемые сканеры:
- ZKTeco ZK9500
- Futronic FS-80H
- Папилон ДС-21C
Перечень неокончательный и может расширяться.
В перечне представлены сканеры с подключением к рабочему месту пользователя или администратора через USB-порт. Подробная информация по поддерживаемым сканерам.
Если нужного сканера на текущий момент нет в перечне поддерживаемых, то есть два варианта:
- Обратиться в Компанию «Актив». Компания подготовит необходимое обновление и обеспечит поддержку нового сканера.
- Разработать плагин поддержки нового сканера самостоятельно и подключить его к FSSM по инструкции из комплекта документации разработчика BioSDK.
Преимущества Рутокен ЭЦП 3.0 3250 БИО
- Поддержка сканеров отпечатков пальцев, соответствующих высоким требованиям безопасности:
- Высокое разрешение изображения — от 500 dpi.
- Размер изображения — не менее 260 х 300 pixels.
- Соответствие требованиям к изображениям отпечатка пальца по ГОСТ Р 58298-2018 (ISO/IEC 19794-4:2011).
- Использование технологий «Распознавание живого пальца» для предотвращения попыток несанкционированного доступа при помощи использования муляжа отпечатка пальца, сделанного из силикона, резины и т. д. Практически все встраиваемые сканеры отпечатков пальцев не соответствуют данным требованиям безопасности.
- Регистрация отпечатков пальцев пользователя возможна только администратором с использованием специального ПО.
- Эталонные биометрические шаблоны хранятся внутри устройства Рутокен БИО в формате ГОСТ Р ИСО/МЭК 19794-2-2013.
- Сравнение предъявляемого шаблона с эталонным также происходит на сертифицированном устройстве.
- Привязка эталонного биометрического шаблона к конкретной ключевой паре происходит в момент её создания и является опциональной, что позволяет реализовать разные способы аутентификации для разных сценариев использования устройства. Изменить параметры аутентификации для ключевой пары невозможно.
- Для каждой операции с использованием ключей, привязанных к биометрии, требуется биометрическая аутентификация пользователя. Исключает возможность выполнения скрытых операций вредоносным ПО после однократной аутентификации на устройстве.
- После регистрации отпечатков пальцев на устройстве их невозможно изменить или извлечь.
- Логика работы с биометрическими шаблонами отпечатков пальцев реализована на уровне Рутокен ОС.
Трехфакторная аутентификация в ИС
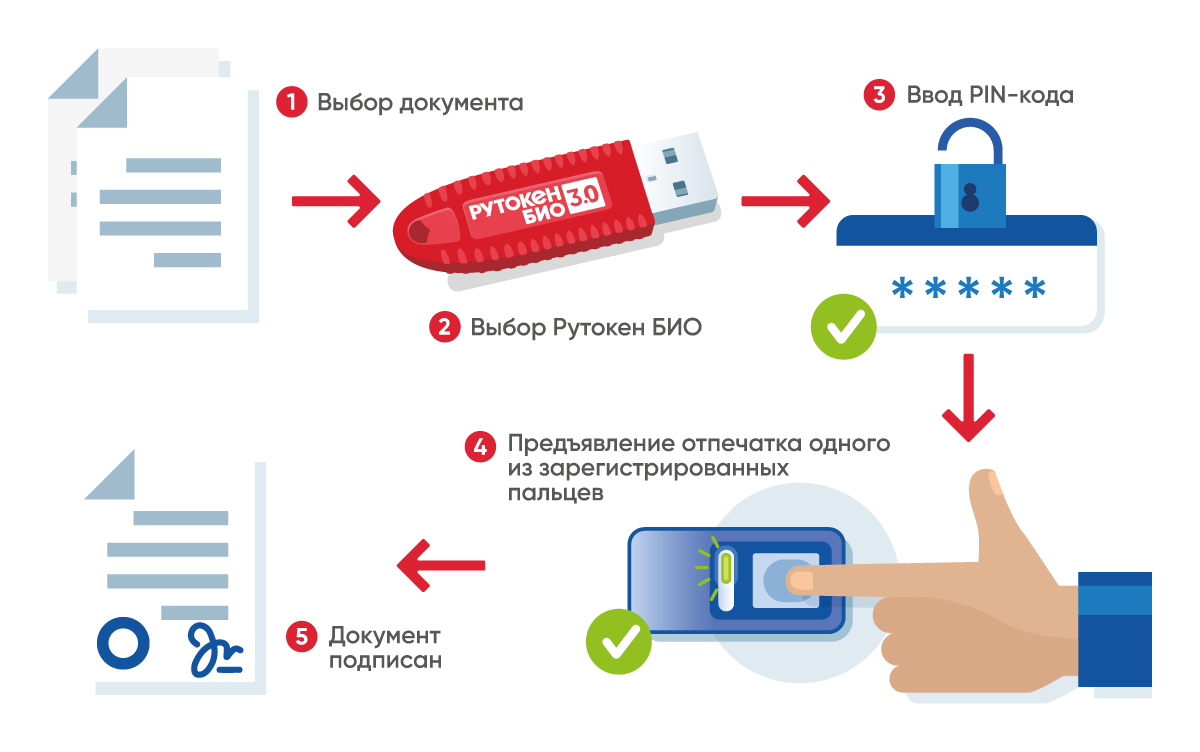
Электронная подпись по пальцу
Адаптивная аутентификация
Рутокен БИО позволяет реализовать адаптивную аутентификацию на основе рисков. Как пример, администратор ИС может сгенерировать на ключевом носителе пользователя Рутокен ЭЦП 3.0 3250 (БИО) несколько ключевых пар с разными параметрами аутентификации для каждой пары в зависимости от сценария их использования.
Подключение пользователя к корпоративной ИС
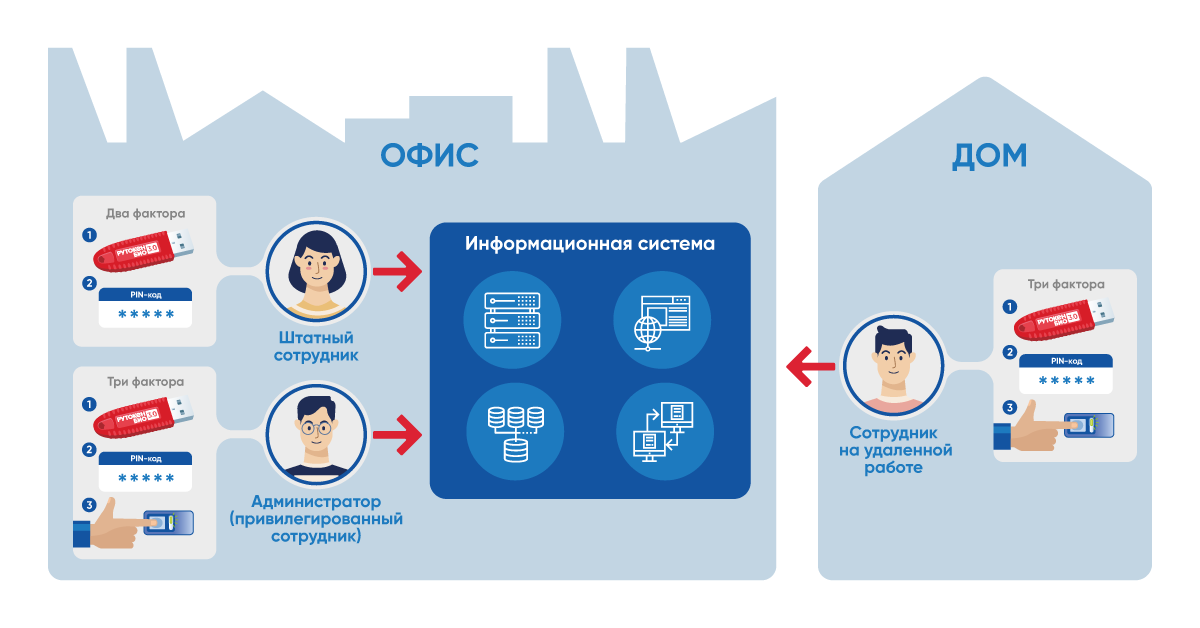
- Из дома по VPN: ключевая пара №1 с привязкой к биометрическим данным пользователя.
- Из офиса: ключевая пара №2 без привязки к биометрических данным пользователя.
В данном случае пользователю для аутентификации в ИС из офиса достаточно будет предъявить токен и ввести PIN-код, а для доступа к ИС из дома нужно будет дополнительно пройти биометрическую аутентификацию, но устройство в обоих случаях будет одно — Рутокен БИО.
Таким образом можно регулировать требования к аутентификации пользователя в зависимости от критичности данных и точки входа в информационную систему, обеспечивая принципы концепции Zero-Trust.
Биометрическая верификация для внешнего приложения
Устройство Рутокен БИО и BioSDK позволяет разработчику программного обеспечения проводить биометрическую верификацию внутри токена и передавать результат своему приложению для реализации аутентификации или подписи документа по биометрическому признаку.
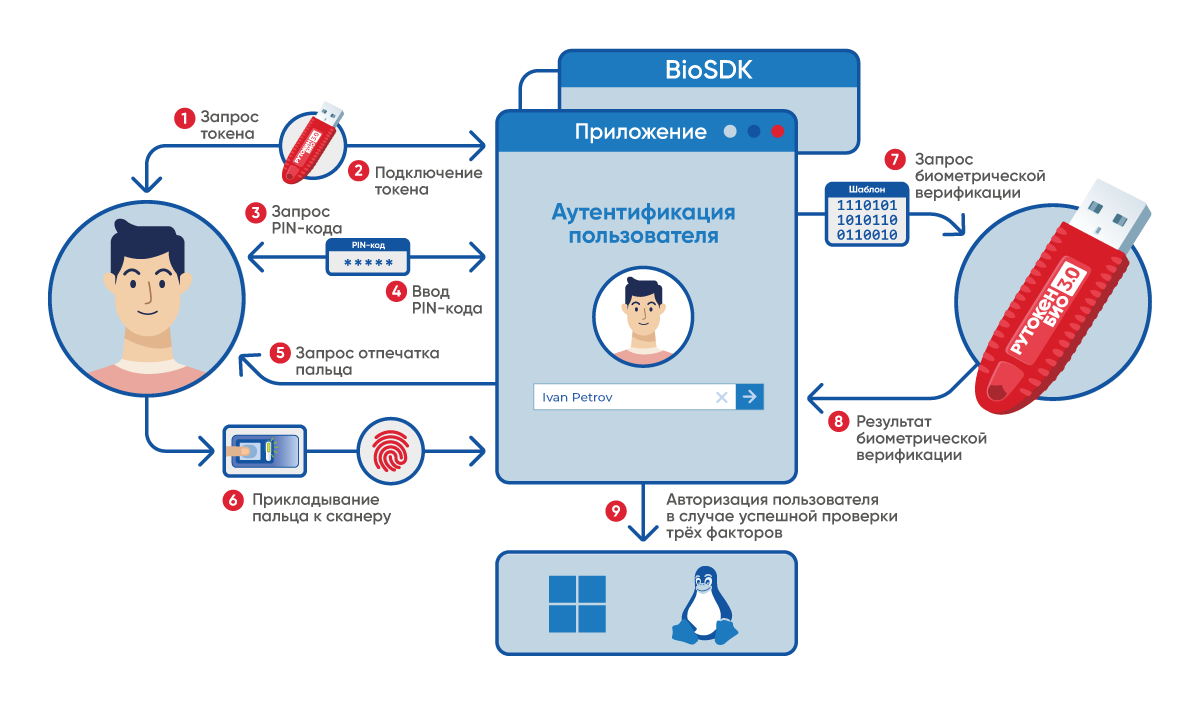
- Приложение запрашивает подключения токена к компьютеру.
- Пользователь подключает Рутокен БИО.
- Приложение запрашивает PIN-код от Рутокен БИО.
- Пользователь вводит PIN-код.
- Приложение запрашивает у пользователя отпечаток пальца.
- Пользователь предъявляет свой отпечаток.
- Приложение, используя BioSDK, получает изображение со сканера, формирует из него шаблон и передаёт его в устройство Рутокен БИО.
- Рутокен БИО проводит биометрическую верификацию и возвращает результат приложению.
- Приложение обрабатывает результат, полученный от устройства, и например, принимает решение об авторизации пользователя в приложение в зависимости от результата верификации.
Архитектура Рутокен БИО + ПО Рутокен
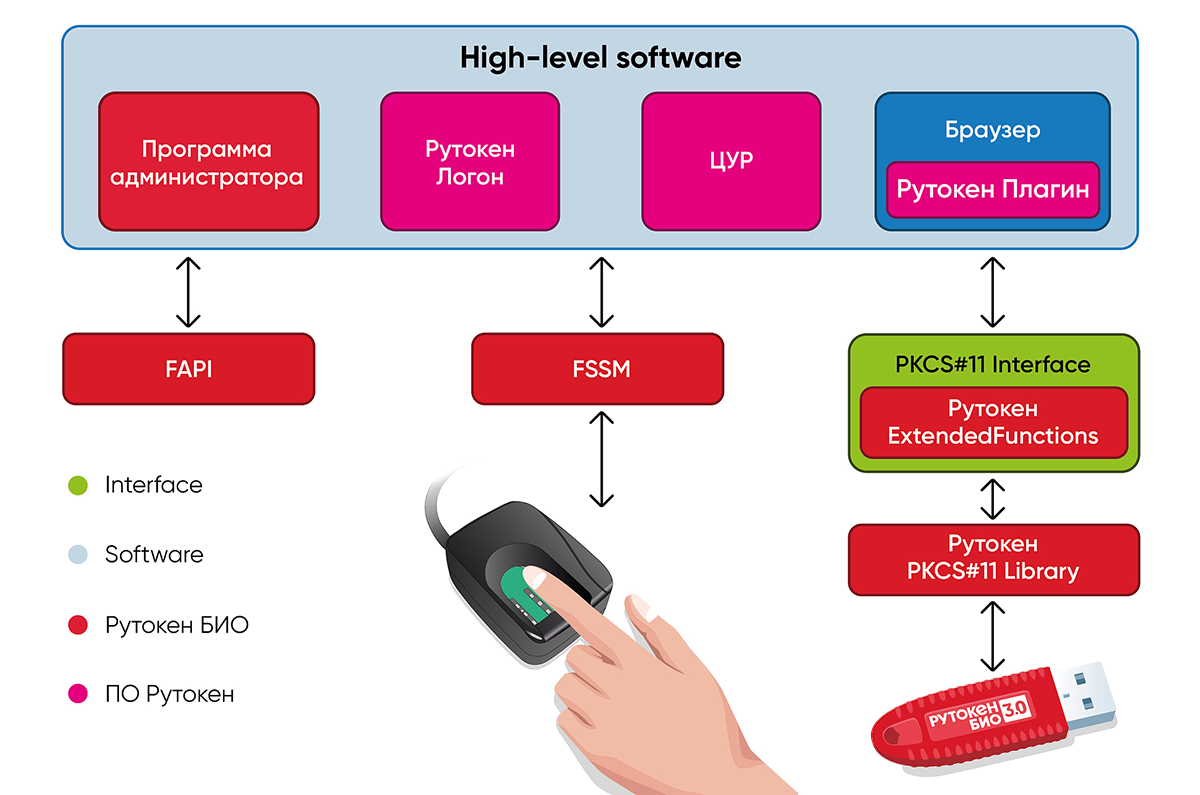
Компоненты
- Устройство Рутокен ЭЦП 3.0 3250 БИО
-
Устройство Рутокен ЭЦП 3.0 3250 БИО предназначено для защищенного хранения эталонного биометрического шаблона и сравнения с предъявляемым (биометрическая верификация).
- Программа администратора
-
Программа администратора — это программное обеспечение с графическим интерфейсом, предназначенное для администрирования устройств Рутокен, поддерживающих биометрическую аутентификацию.
Основные функции программы:
- регистрация отпечатков пальцев (до 3-х);
- обновление отпечатков пальцев;
- разблокировка биометрической аутентификации;
- просмотр информации о зарегистрированных отпечатках пальцев;
- просмотр информации о подключенных устройствах;
- просмотр поддерживаемых и подключенных сканеров отпечатков пальцев;
- выгрузка логов работы программы.
- BioSDK
-
BioSDK — это программный инструментарий, который позволяет разработчикам программного обеспечения интегрировать биометрические функции для работы с устройством Рутокен БИО в различные приложения.
Состав BioSDK:
- SDK PKCS#11 в части биометрии;
- библиотеки FAPI и FSSM;
- документация (описание библиотек и инструкции по их использованию);
- тестовые утилиты;
- примеры кода.
BioSDK использует библиотеки FAPI и FSSM для взаимодействия с интегрированным приложением. Разработчики подключают эти библиотеки для работы с отпечатками на своем ПО.
- Fingerprint API (FAPI)
-
Библиотека, предназначенная для работы с биометрией. Назначение:
- создание биометрических шаблонов из изображений пальца, полученных со сканера;
- поддержка шаблона ISO/IEC 19794-1-2013;
- определение подлинности отпечатков (антифейк);
- контроль качества отпечатков.
- Fingerprint Scanner Support Module (FSSM)
-
Модуль поддержки сканеров отпечатков пальцев. Это динамически подключаемая библиотека, предоставляющая унифицированный интерфейс для взаимодействия с различными сканерами отпечатков пальцев от разных производителей для получения изображения необходимого качества.
- Внешние сканеры
-
Для получения изображения отпечатка пальца высокого качества необходим сканер, отвечающий требованиям безопасности и ГОСТ Р 58298-2018.
- Биометрическая система
-
- Количество пальцев: до 3 пальцев.
- Количество отпечатков одного пальца: 4 отпечатка.
- Среднее время биометрической верификации: < 1 с.
- Роли: администратор и пользователь.
- Стандарт хранения биометрического шаблона: ГОСТ Р ИСО/МЭК 19794-2-2013.
- Аппаратные криптографические возможности
-
- ГОСТ Р 34.10-2001 генерация ключевых пар с проверкой качества, формирование и проверка электронной подписи, срок действия закрытых ключей до 3-х лет.
- ГОСТ Р 34.10-2012/ГОСТ 34.10-2018 (256 и 512 бит): генерация ключевых пар с проверкой качества, формирование и проверка электронной подписи, срок действия закрытых ключей до 3-х лет.
- ГОСТ Р 34.11-94: вычисление значения хеш-функции данных, в том числе с возможностью последующего формирования ЭП.
- ГОСТ Р 34.11-2012/ГОСТ 34.11-2018 (256 и 512 бит): вычисление значения хеш-функции данных, в том числе с возможностью последующего формирования ЭП.
- ГОСТ 28147-89: генерация ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- ГОСТ Р 34.12-2015/ГОСТ 34.12-2018, ГОСТ Р 34.13-2015/ГОСТ 34.13-2018 (Кузнечик): генерация и импорт ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- ГОСТ Р 34.12-2015/ГОСТ 34.12-2018, ГОСТ Р 34.13-2015/ГОСТ 34.13-2018 (Магма): генерация и импорт ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- Выработка сессионных ключей (ключей парной связи):
- по схеме VKO GOST R 34.10-2001 (RFC 4357);
- по схеме VKO GOST R 34.10-2012 (RFC 7836);
- расшифрование по схеме EC El-Gamal.
- RSA: поддержка ключей размером 1024, 2048, 4096 бит, генерация ключевых пар с настраиваемой проверкой качества, импорт ключевых пар, формирование электронной подписи.
- ECDSA с кривыми secp256k1 и secp256r1: генерация ключевых пар с настраиваемой проверкой качества, импорт ключевых пар, формирование электронной подписи.
- Генерация последовательности случайных чисел требуемой длины.
- Возможности аутентификации владельца
-
- Трехфакторная аутентификация: по предъявлению самого идентификатора, по предъявлению уникального PIN-кода и отпечатка пальца.
- Поддержка 3 категорий владельцев: Администратор, Пользователь, Гость.
- Поддержка 2-х Глобальных PIN-кодов: Администратора и Пользователя.
- Поддержка Локальных PIN-кодов для защиты конкретных объектов (например, контейнеров сертификатов) в памяти устройства.
- Настраиваемые аппаратные политики качества PIN-кодов, обрабатываются микропрограммой при соответствующих операциях. Устанавливаются при форматировании, опционально могут изменяться позднее по PIN-коду Администратора.
- Варианты политик:
- ограничение минимальной длины PIN-кода;
- ограничение использования PIN-кода по умолчанию;
- запрет PIN-кода, состоящего из одного повторяющегося символа;
- независимые требования по наличию в PIN-коде: прописных, строчных букв латинского и русского алфавитов; цифр; специальных символов;
- запоминание до 10 устанавливаемых значений PIN-кода, и возможность запрета установки ранее использованного PIN-кода.
- Поддержка комбинированной аутентификации: по схеме «Администратор или Пользователь» и аутентификация по глобальным PIN-кодам в сочетании с аутентификацией по локальным PIN-кодам.
- Создание локальных PIN-кодов для дополнительной защиты части ключевой информации, хранящейся на USB-токене. Возможность одновременной работы с несколькими локальными PIN-кодами (до 7 шт).
- Ограничение числа попыток ввода PIN-кода.
- Индикация факта смены глобальных PIN-кодов с PIN кодов по умолчанию на оригинальные.
- Файловая система
-
- Встроенная файловая структура по ISO/IEC 7816-4.
- Число файловых объектов внутри папки – до 255 включительно.
- Использование File Allocation Table (FAT) для оптимального размещения файловых объектов в памяти.
- Уровень вложенности папок ограничен объемом свободной памяти для файловой системы.
- Хранение закрытых и симметричных ключей без возможности их экспорта из устройства.
- Использование Security Environment для удобной настройки параметров криптографических операций.
- Использование файлов Rutoken Special File (RSF-файлов) для хранения ключевой информации: ключей шифрования, сертификатов и т. п.
- Использование предопределенных папок для хранения разных видов ключевой информации с автоматическим выбором нужной папки при создании и использовании RSF-файлов.
- Возможность изменения политики смены PIN-кода пользователя. Смена может быть доступна Пользователю, Администратору или обеим ролям одновременно.
- Интерфейсы
-
- Стандартные протоколы обмена:
- ISO/IEC 7816-12;
- ISO 14443 (NFC) для бесконтактной микросхемы.
- Поддержка USB CCID: работа без установки драйверов устройства в современных версиях ОС.
- Поддержка PC/SC.
- Microsoft Crypto API.
- Microsoft SmartCard API.
- PKCS#11 (включая российский профиль).
- Стандартные протоколы обмена:
- Встроенный контроль и индикация
-
- Контроль целостности микропрограммы (прошивки) Рутокен ЭЦП.
- Контроль целостности системных областей памяти.
- Проверка целостности RSF-файлов перед любым их использованием.
- Счетчики изменений в файловой структуре и изменений любых PIN-кодов для контроля несанкционированных изменений.
- Проверка правильности функционирования криптографических алгоритмов.
- Общие характеристики
-
- Современный защищенный микроконтроллер.
- Идентификация с помощью 32-битного уникального серийного номера.
- Поддержка операционных систем:
- Microsoft Windows 2022/11/10/8.1/2019/2016/2012R2/8/2012/7/2008R2;
- GNU/Linux, в том числе отечественные;
- Apple macOS 10.13 и новее;
- Android 7 и новее;
- iOS 13 и новее (iPhone XR, XS, XS Max и новее);
- Только для моделей с NFC.
- iOS/iPadOS 16.2 и новее;
- При контактном подключении.
- Аврора 4+.
- EEPROM память 128 КБ.
- Интерфейс USB 1.1 и выше.
- Размеры 17,8х15,4х5,8мм.
- Масса 1,6 г.
- Специальные возможности
-
- Журналирование операций электронной подписи, сформированных по ГОСТ-алгоритмам, фиксация параметров электронной подписи и окружения.
- Ведение неубывающего счетчика операций электронной подписи в рамках журнала.
- Доверенное получение журнала, подтвержденное электронной подписью.
Сертификаты
Включен в Реестр российской промышленной продукции (ПП РФ 719 от 17.07.2015):
- Продукция российского происхождения, номер реестровой записи — 10633367.
- Включен в Единый реестр российской радиоэлектронной продукции (ПП РФ 878).
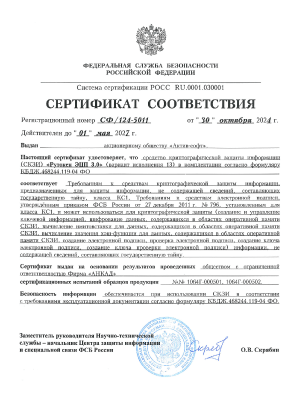
-
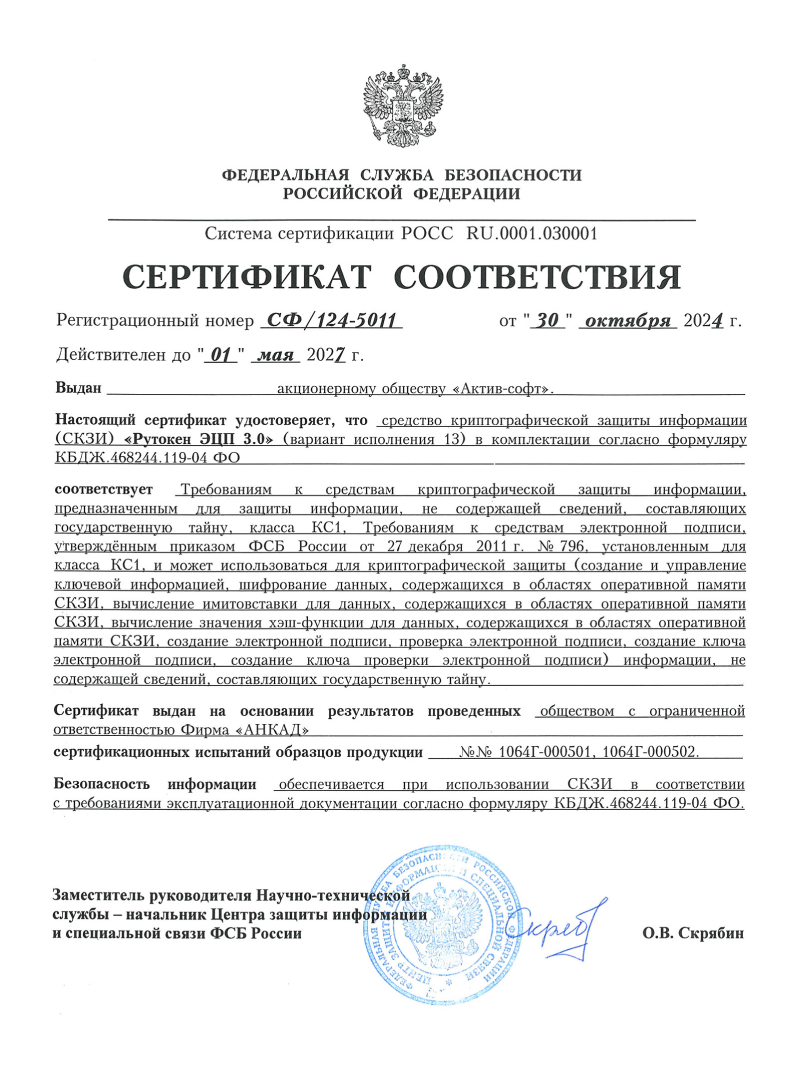
Сертификат на СКЗИ Рутокен ЭЦП 3.0 №СФ/124-5011
Сертификат № СФ/124-5011 удостоверяет, что СКЗИ «Рутокен ЭЦП 3.0» соответствует требованиям к средствам криптографической защиты информации, предназначенным для защиты информации, не содержащих сведений, составляющих государственную тайну, классов КС1 и удовлетворяет требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2011г. №796, установленным для класса КС1 и может использоваться для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну.
-
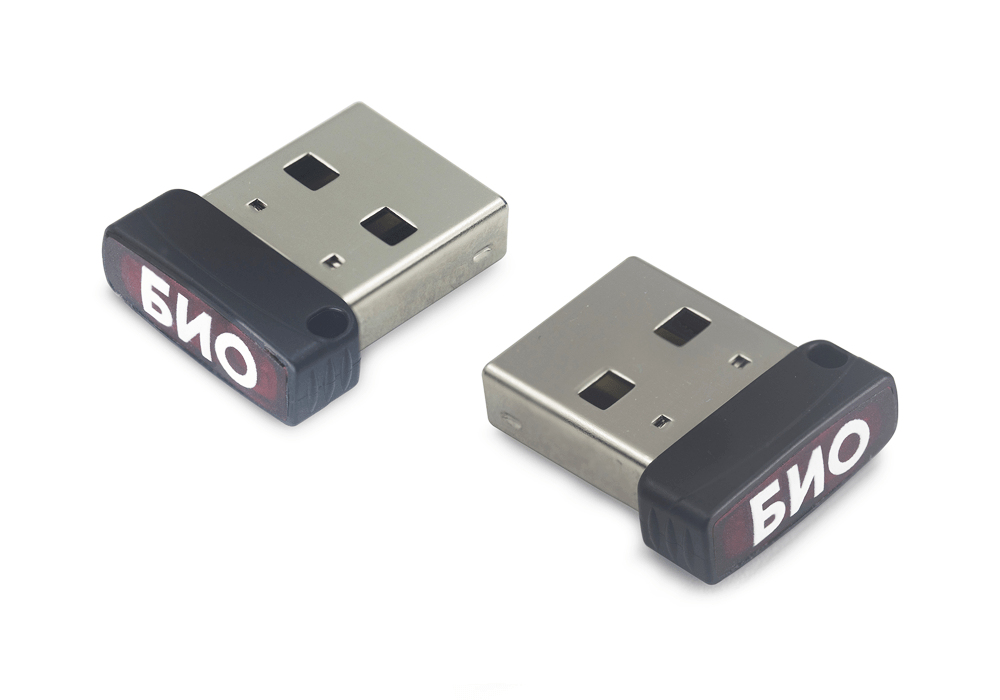
Сертификат на СКЗИ Рутокен ЭЦП 3.0 №СФ/114-5447
Сертификат № СФ/114-5447 удостоверяет, что СКЗИ «Рутокен ЭЦП 3.0» соответствует требованиям к средствам криптографической защиты информации, предназначенным для защиты информации, не содержащих сведений, составляющих государственную тайну, класса КС1 и удовлетворяет требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2011г. №796, установленным для класса КС1 и может использоваться для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну.