
Рутокен ЭЦП 3.0 7250 БИО
-
-
Модель недоступна для заказа.
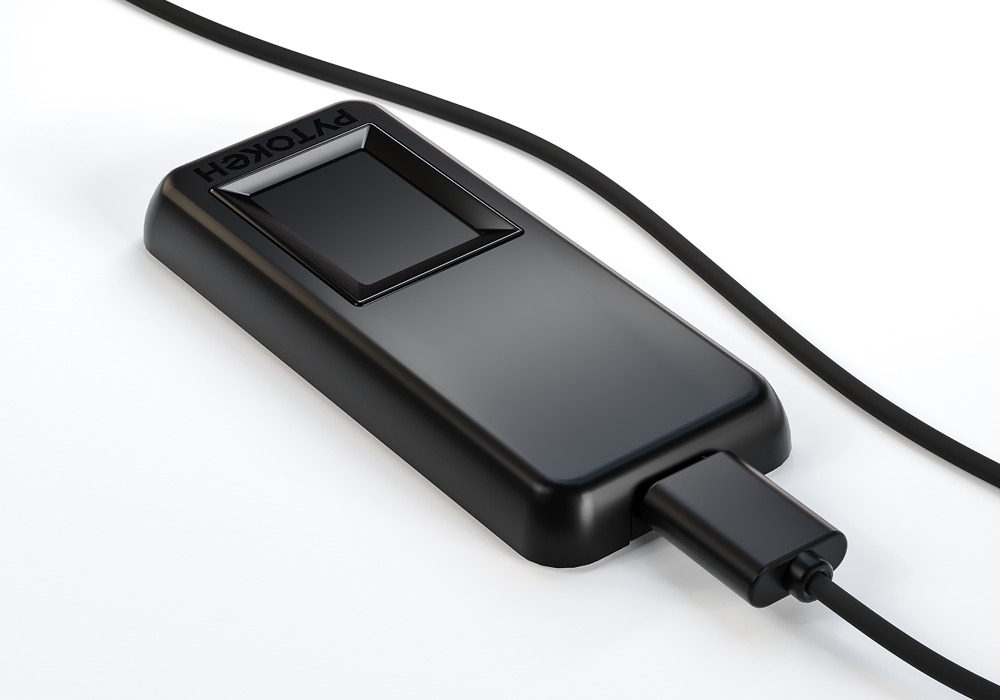
Рутокен ЭЦП 3.0 7250 БИО — готовящаяся к выходу новая модель серии Рутокен БИО со встроенным емкостным сканером отпечатка пальца. Является частью линейки Рутокен ЭЦП 3.0 и поддерживает всю функциональность этой линейки.
Обратно совместим с моделями поколения Рутокен ЭЦП 2.0, в том числе полностью поддерживается в системе ЕГАИС и УЦ ФНС. Устройство сочетает биометрическую и криптографическую защиту в одном компактном токене, обеспечивая неотказуемость авторства при работе с электронной подписью.
Выход продукта ожидается в первом квартале 2027 года.
Стандартная защита электронной подписи на основе токена и PIN-кода имеет два уязвимых места: PIN-код может быть перехвачен (кейлоггером) и использован незаметно от пользователя вредоносным ПО, а сам токен вместе с PIN-кодом можно добровольно передать третьему лицу. В обоих случаях установить, кто именно подписал документ, невозможно.
Решение: добавить третий фактор — биометрию. Даже если токен утерян или украден, а PIN-код известен злоумышленнику, воспользоваться устройством без зарегистрированного отпечатка пальца владельца не получится.
Токен наследует все преимущества серии Рутокен БИО
Защита криптографических операций
- Любой закрытый ключ может быть защищен биометрией.
- На одном токене могут храниться ключи с защитой на биометрию и PIN-код и только на PIN-код.
- Для каждой операции с закрытым ключом, защищенного на биометрию, требуется биометрическая аутентификация.
Регистрация отпечатков пальцев
- Несколько изображений отпечатка пальца для улучшения пользовательского опыта и лучшего FAR/FRR.
- Регистрация нескольких отпечатков пальцев.
Защита биометрических данных
- Хранение и сравнение биометрических шаблонов выполняется на токене.
- Биометрические шаблоны нельзя извлечь или изменить.
- Регистрация отпечатков доступна только администратору.
Интеграция и ПО
- BioSDK для интеграции с внешними приложениями.
- Прикладное ПО для работы с биометрией.
Встроенный емкостный сканер
Сканер интегрирован в корпус токена, поэтому дополнительное оборудование не требуется. Площадь сканирования у модели 7250 БИО больше, чем у стандартных решений на российском рынке: на 125 % по высоте и на 60 % по ширине, что обеспечивает надежное считывание даже при неточном касании.
Высокая точность распознавания
Эталонный биометрический шаблон формируется из нескольких изображений отпечатка пальца. Это повышает точность сопоставления и снижает коэффициенты ложного отказа (FRR) и ложного допуска (FAR).
Регистрация до 5 пальцев
Пользователь может зарегистрировать несколько отпечатков для удобства работы и резервирования.
Конкурентная цена
Нет необходимости в дополнительном приобретении сканера для распознавания отпечатков.
Трехфакторная аутентификация в ИС
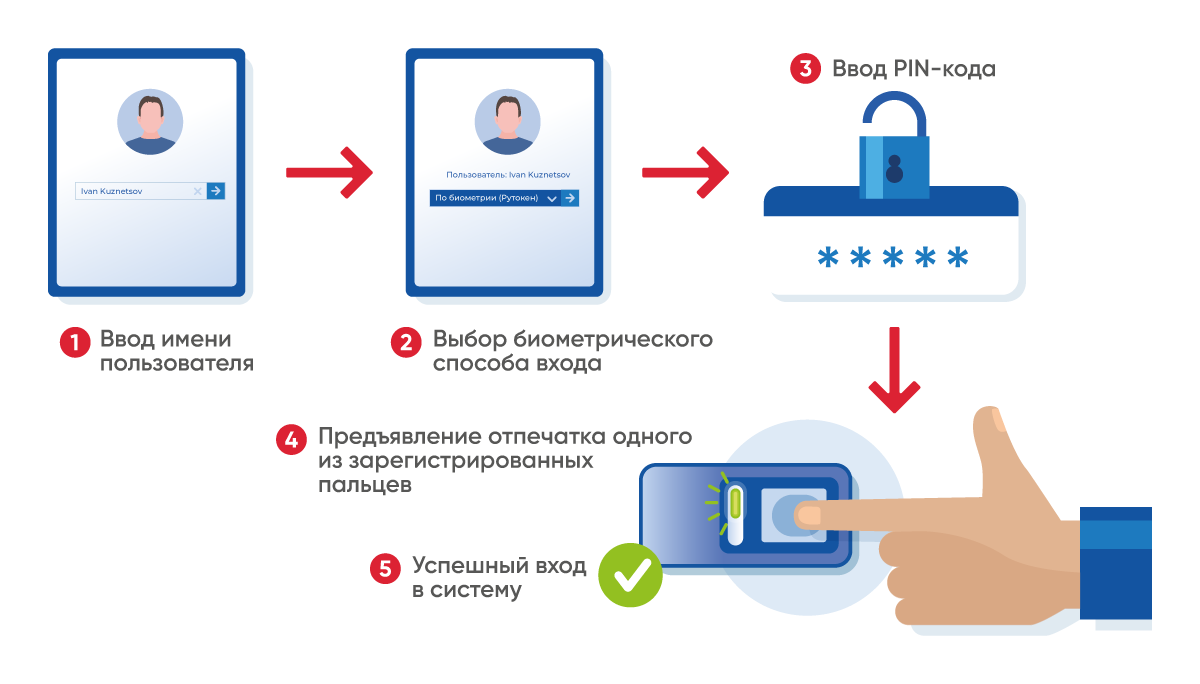
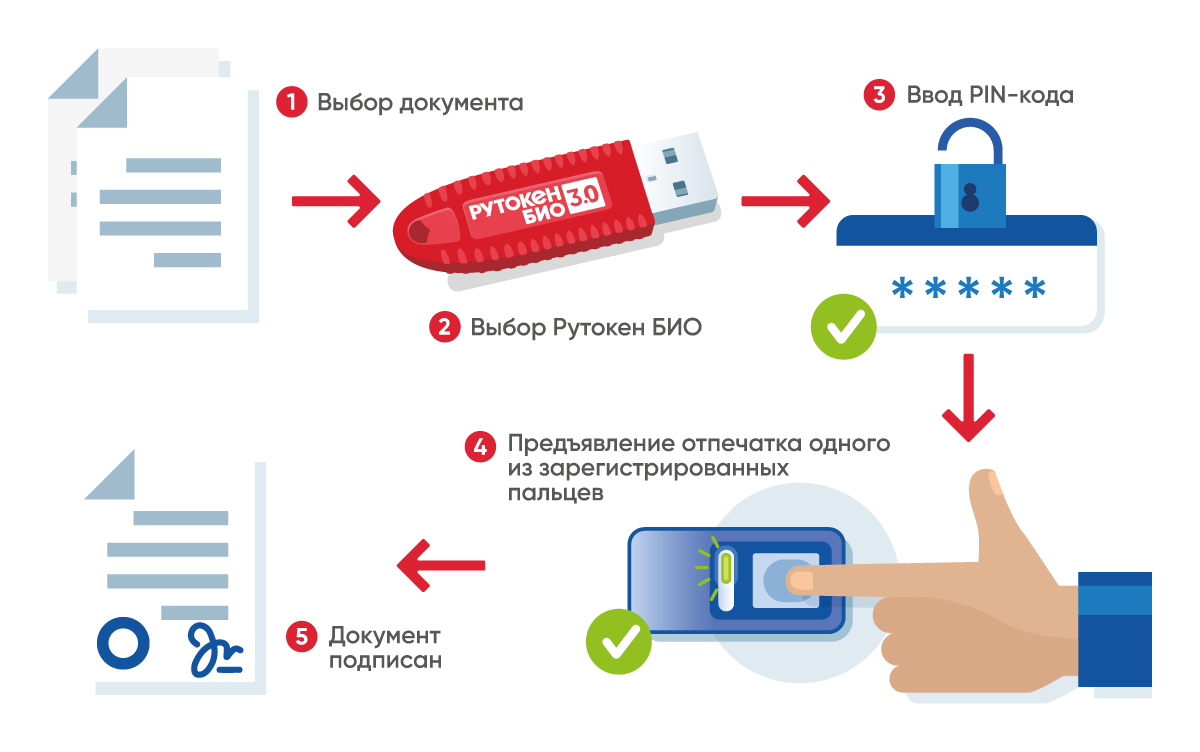
Электронная подпись по пальцу
Адаптивная аутентификация
Рутокен БИО позволяет реализовать адаптивную аутентификацию на основе рисков. Как пример, администратор ИС может сгенерировать на ключевом носителе пользователя Рутокен ЭЦП 3.0 3250 (БИО) несколько ключевых пар с разными параметрами аутентификации для каждой пары в зависимости от сценария их использования.
Подключение пользователя к корпоративной ИС
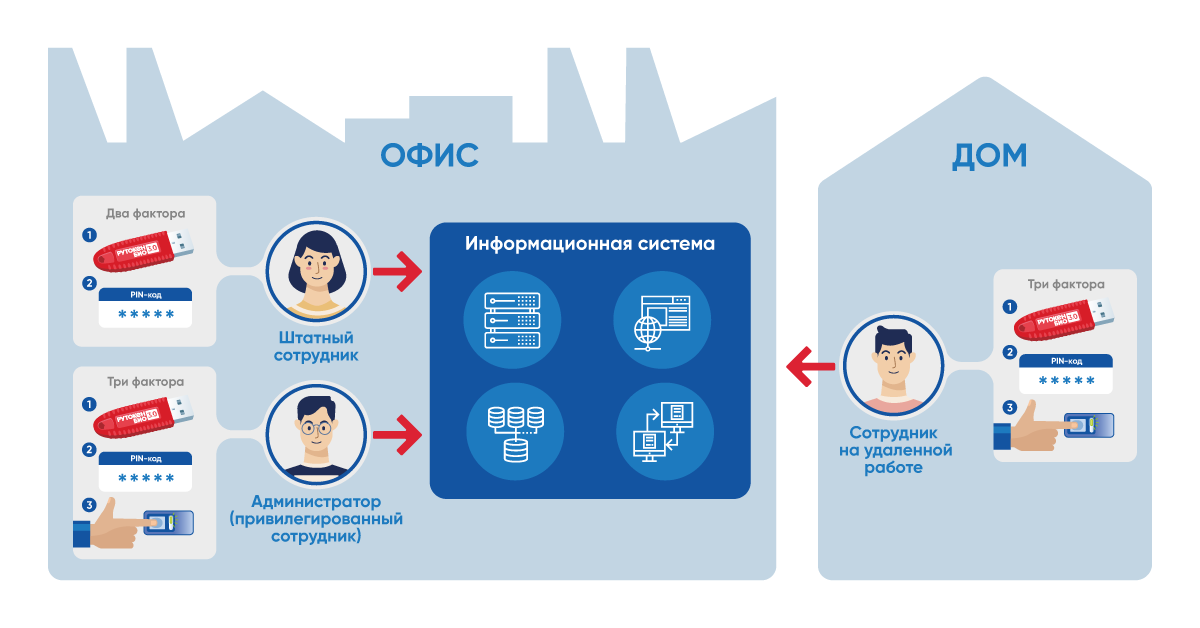
- Из дома по VPN: ключевая пара №1 с привязкой к биометрическим данным пользователя.
- Из офиса: ключевая пара №2 без привязки к биометрических данным пользователя.
В данном случае пользователю для аутентификации в ИС из офиса достаточно будет предъявить токен и ввести PIN-код, а для доступа к ИС из дома нужно будет дополнительно пройти биометрическую аутентификацию, но устройство в обоих случаях будет одно — Рутокен БИО.
Таким образом можно регулировать требования к аутентификации пользователя в зависимости от критичности данных и точки входа в информационную систему, обеспечивая принципы концепции Zero-Trust.
Биометрическая верификация для внешнего приложения
Устройство Рутокен БИО и BioSDK позволяет разработчику программного обеспечения проводить биометрическую верификацию внутри токена и передавать результат своему приложению для реализации аутентификации или подписи документа по биометрическому признаку.
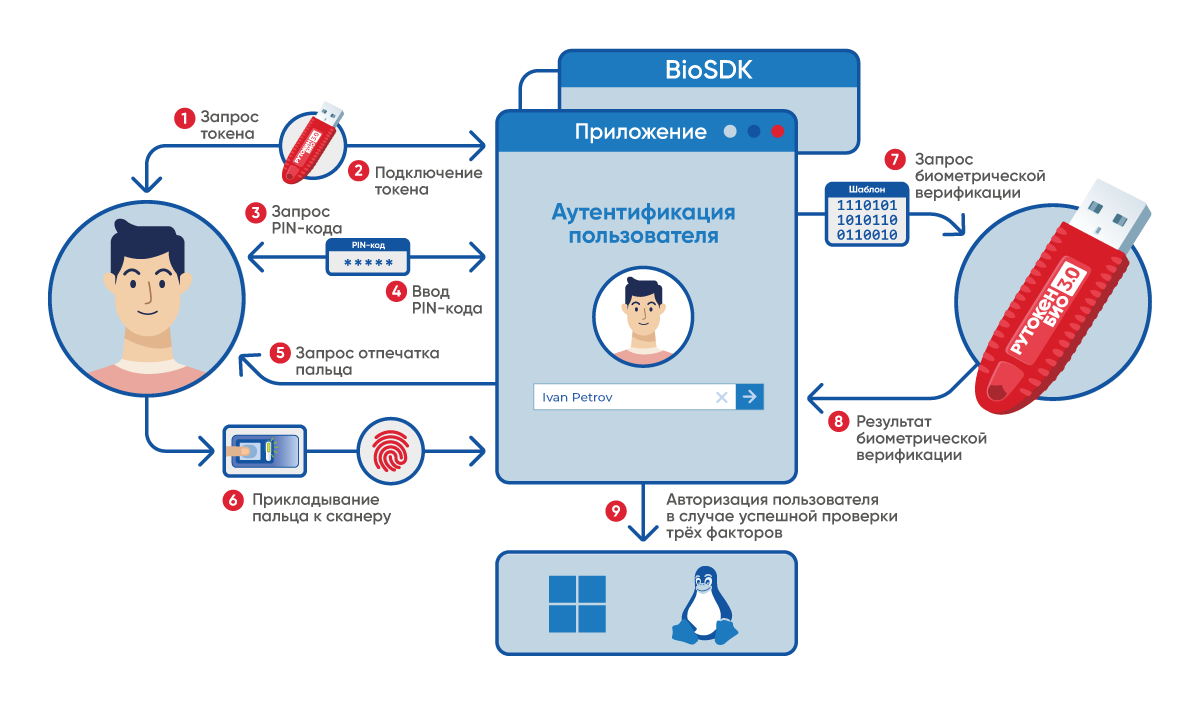
- Приложение запрашивает подключения токена к компьютеру.
- Пользователь подключает Рутокен БИО.
- Приложение запрашивает PIN-код от Рутокен БИО.
- Пользователь вводит PIN-код.
- Приложение запрашивает у пользователя отпечаток пальца.
- Пользователь предъявляет свой отпечаток.
- Приложение, используя BioSDK, получает изображение со сканера, формирует из него шаблон и передает его в устройство Рутокен БИО.
- Рутокен БИО проводит биометрическую верификацию и возвращает результат приложению.
- Приложение обрабатывает результат, полученный от устройства, и например, принимает решение об авторизации пользователя в приложение в зависимости от результата верификации.
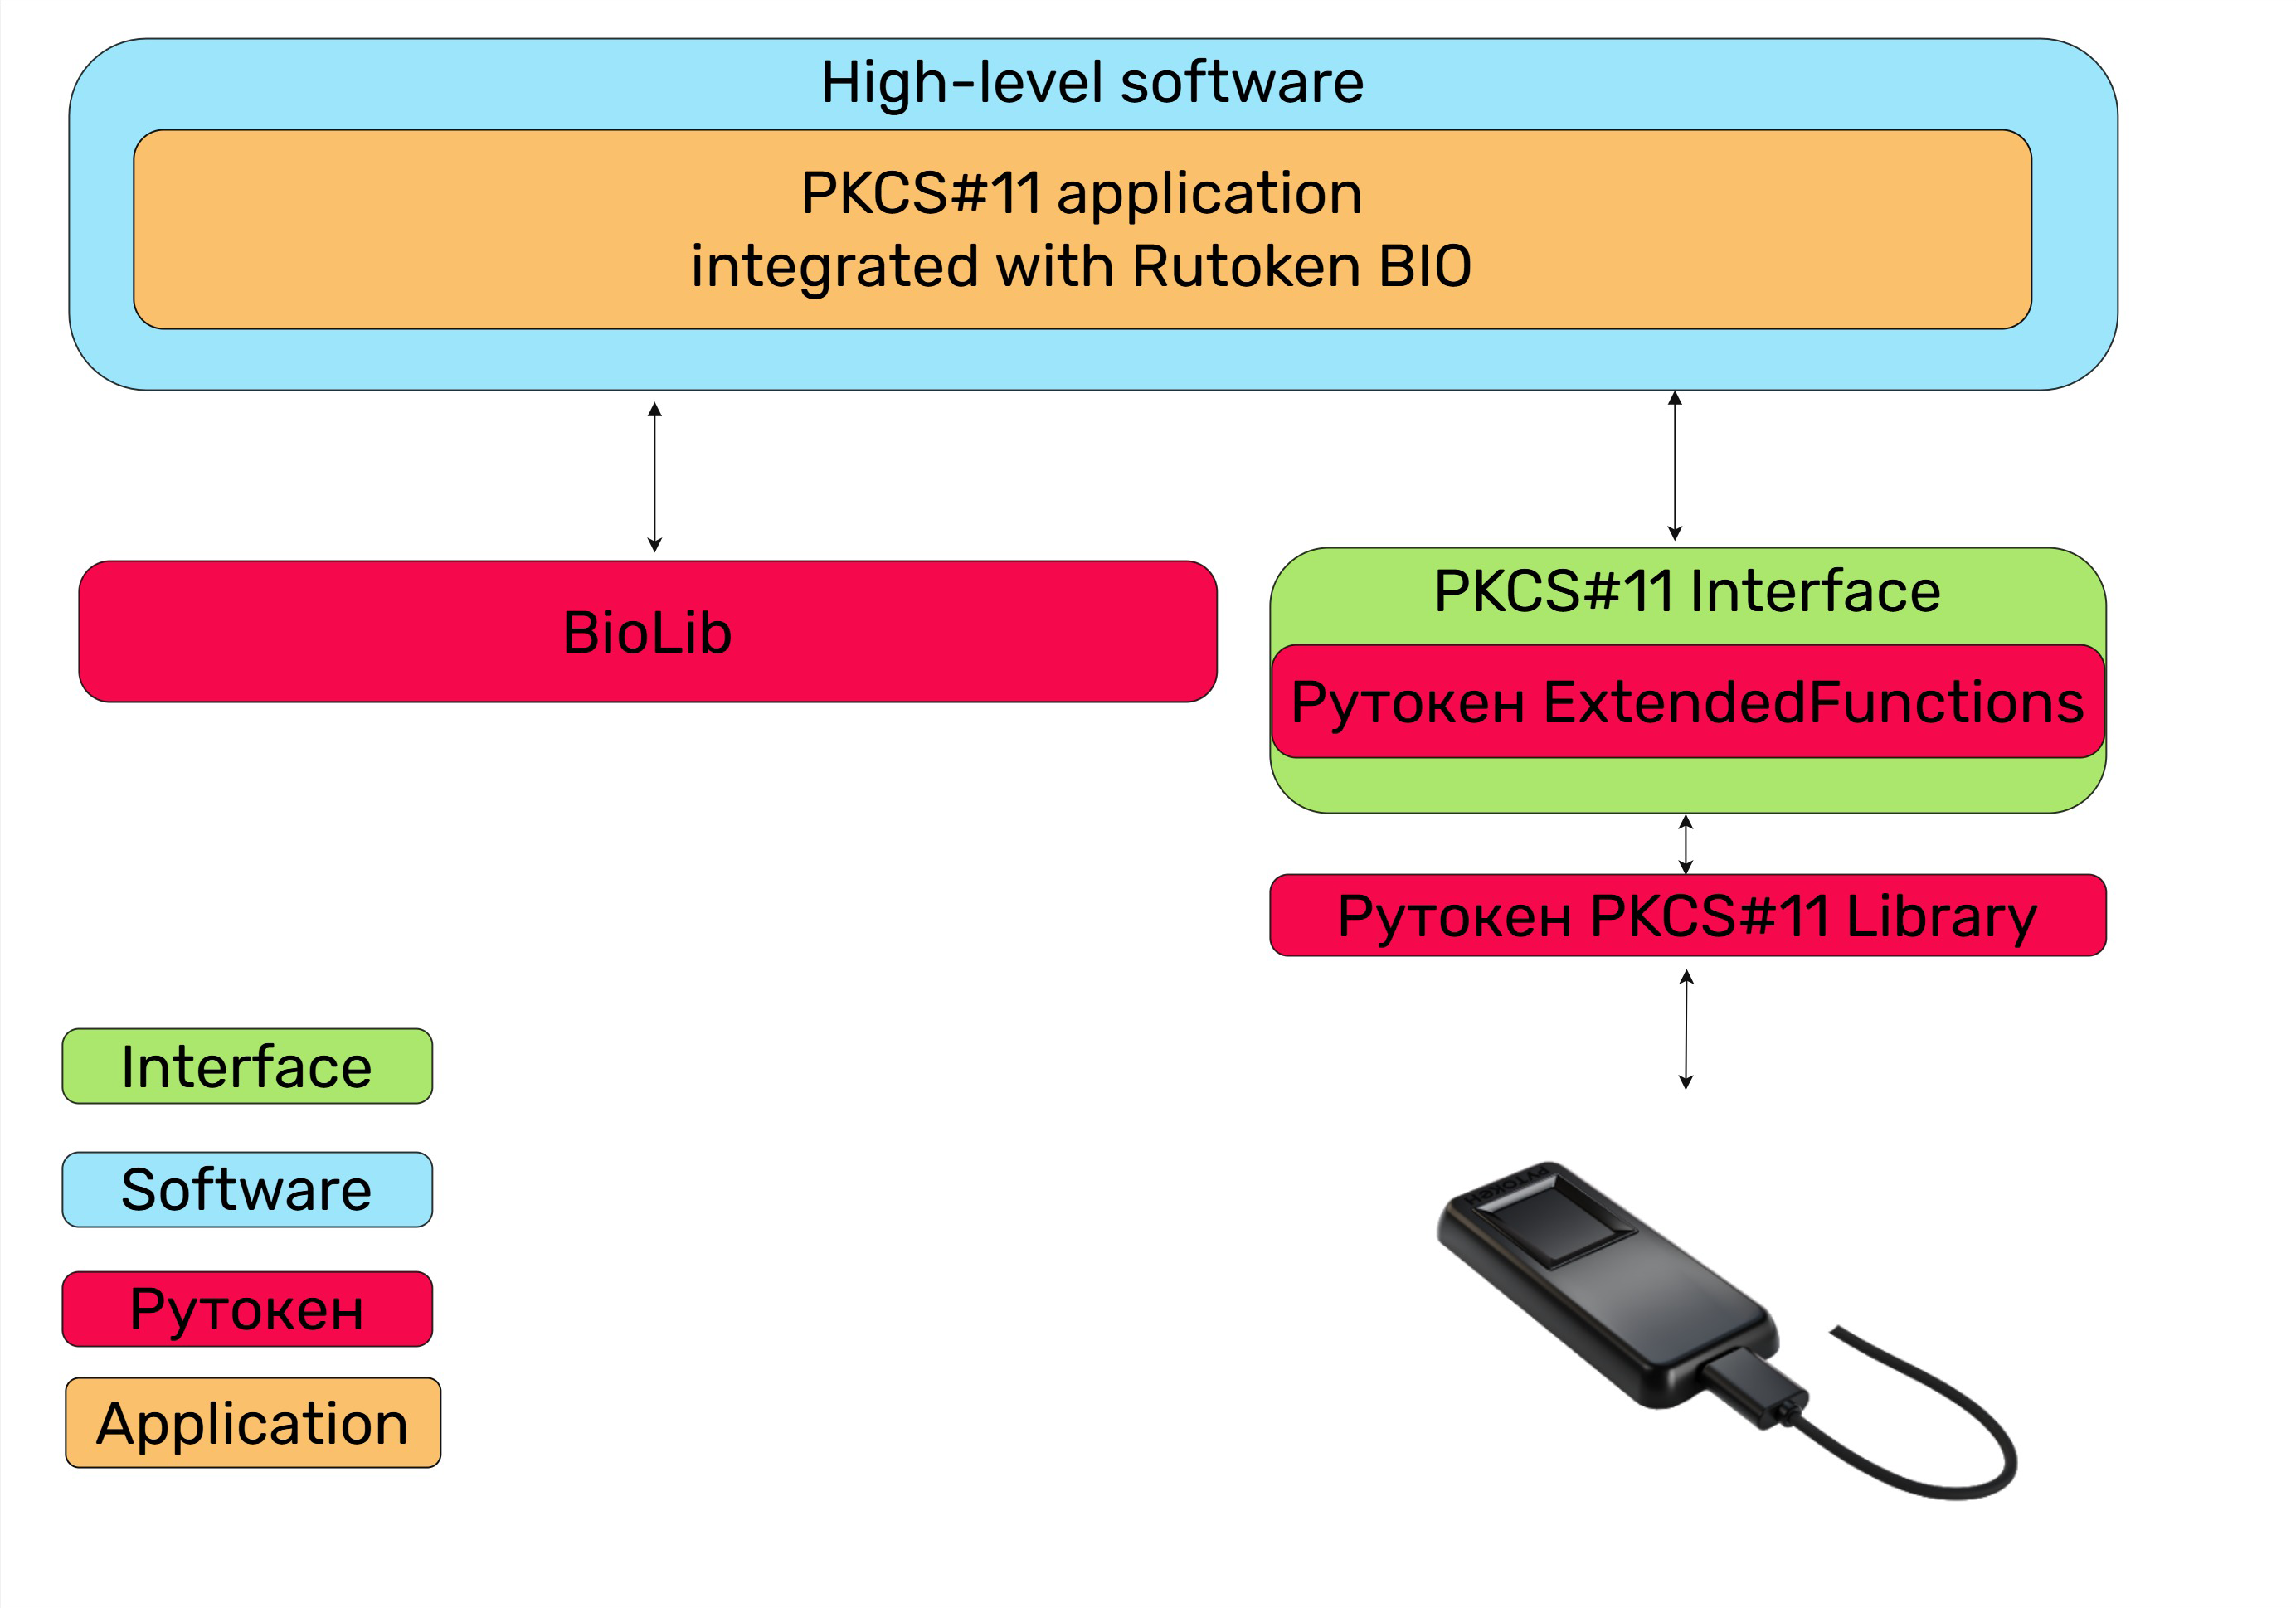
Архитектура Рутокен ЭЦП 3.0 7250 БИО + ПО через PKCS#11
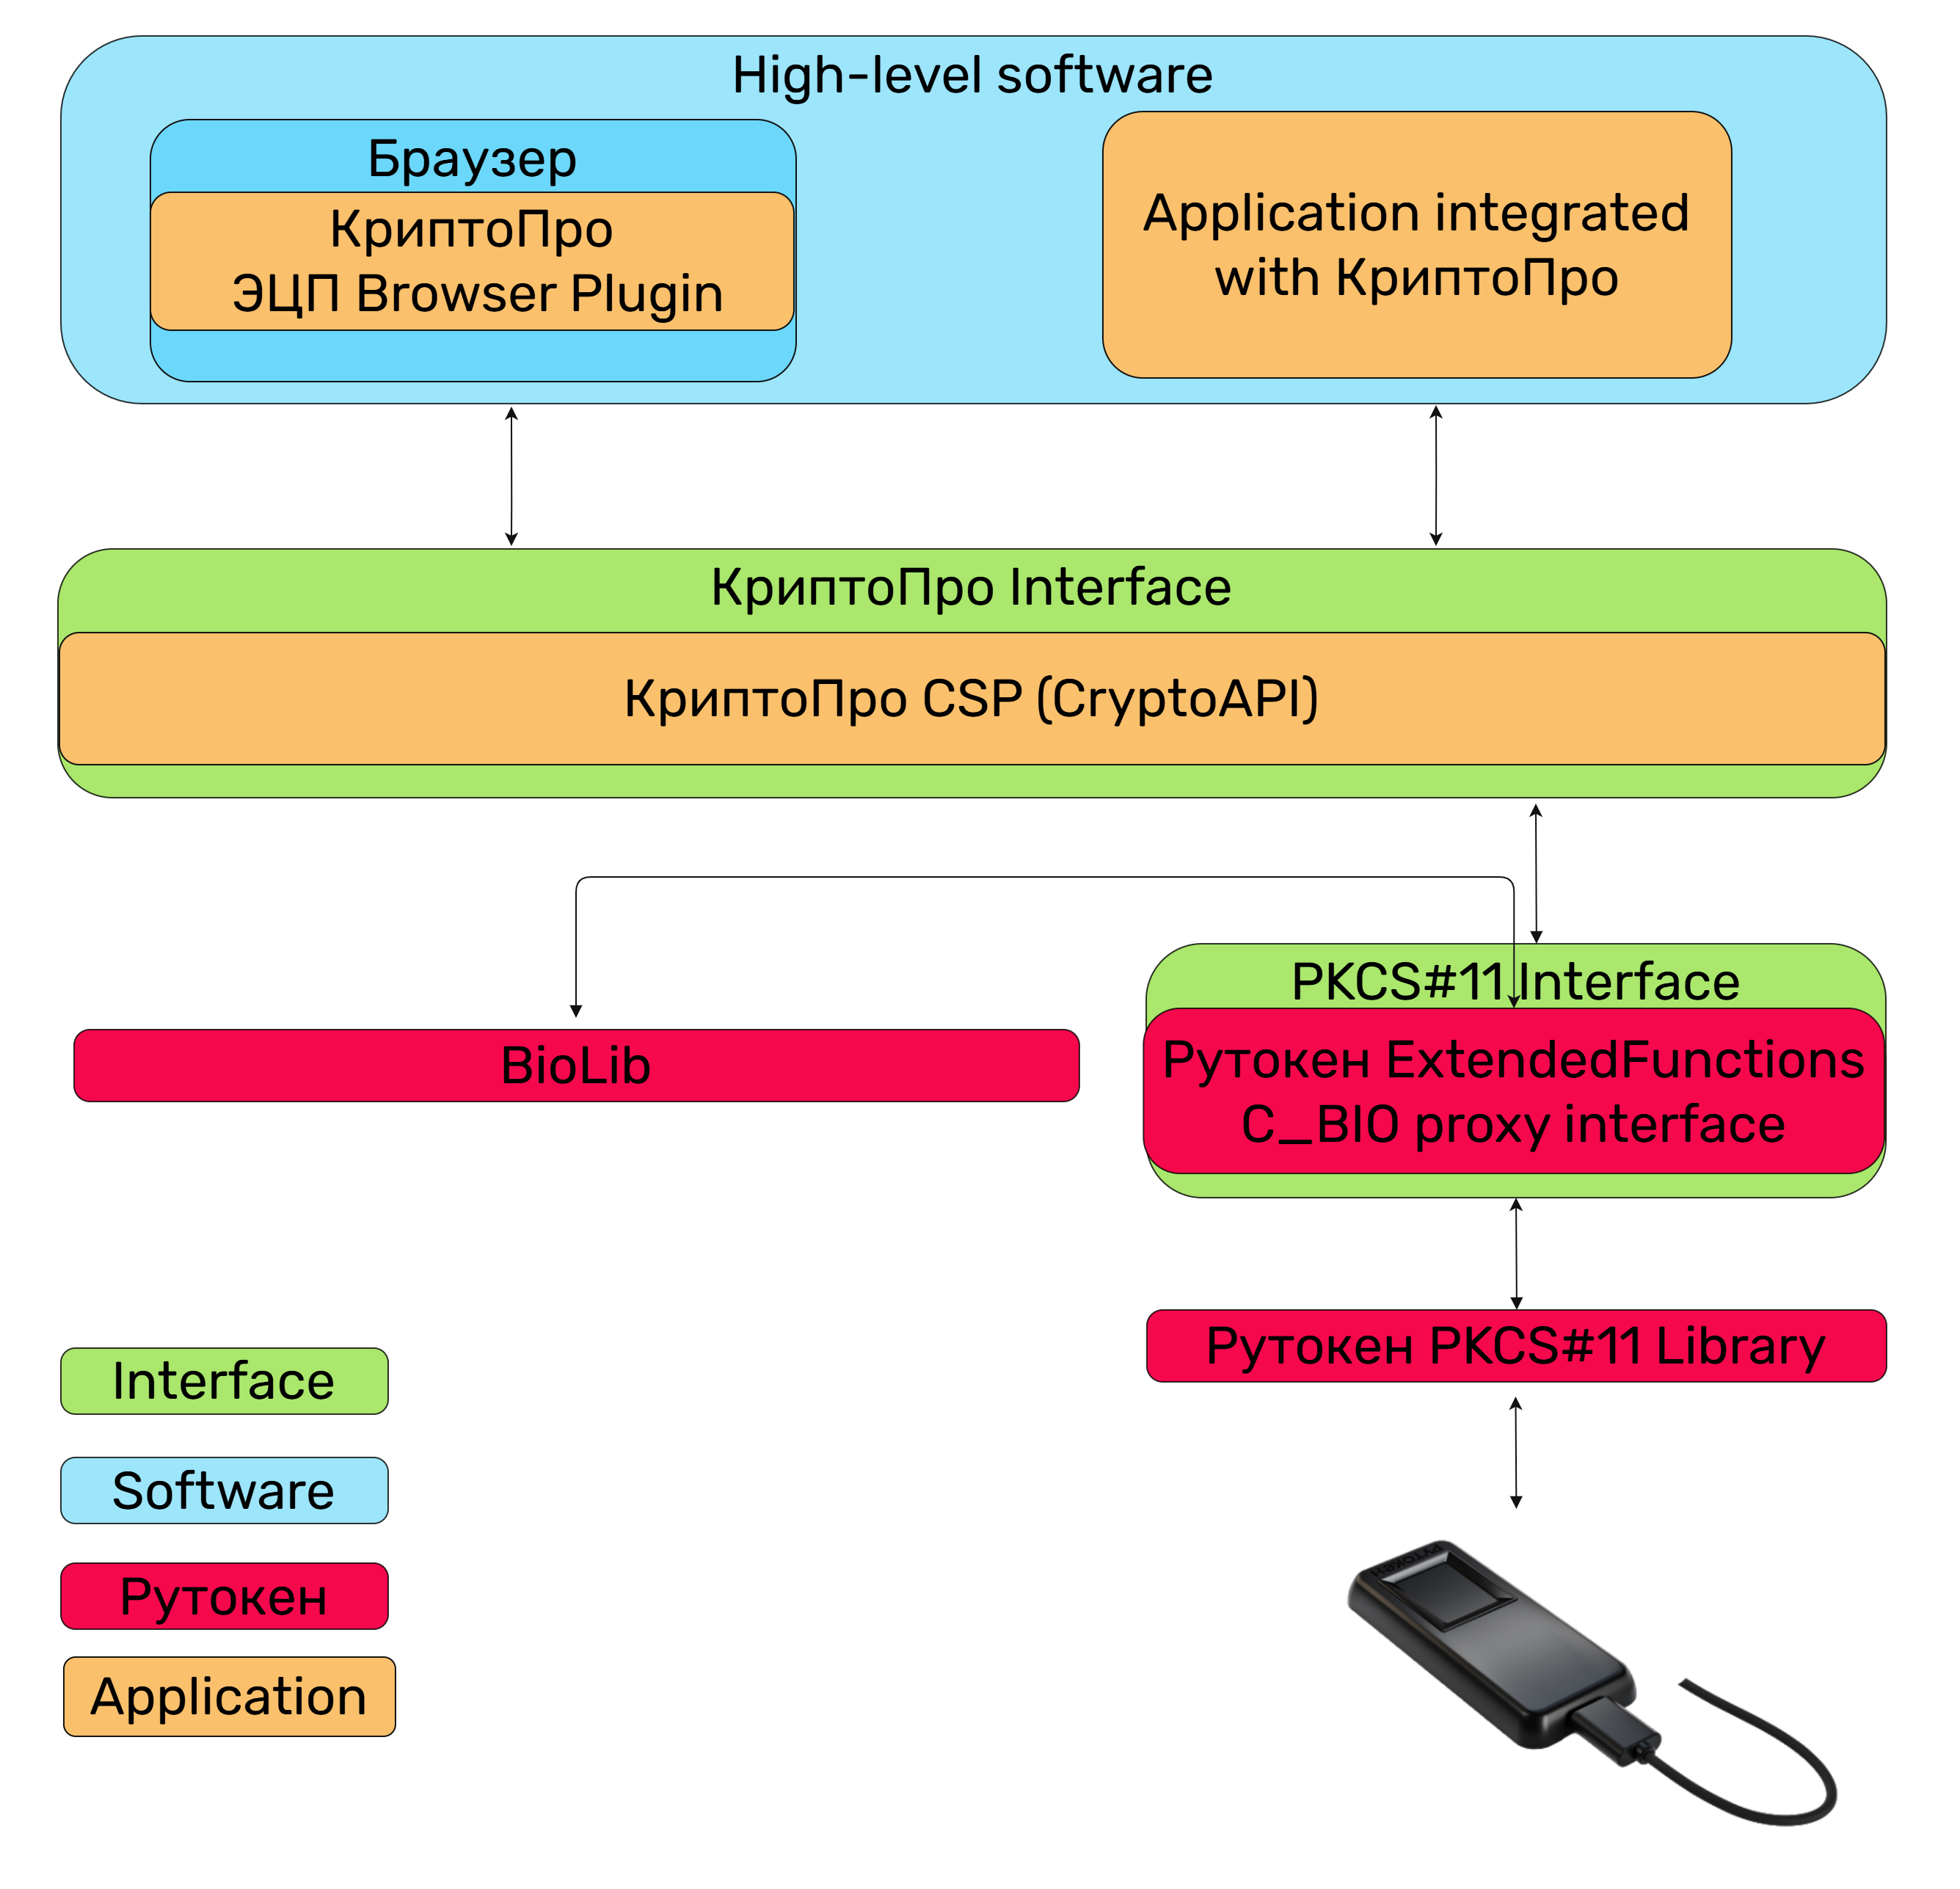
Архитектура Рутокен ЭЦП 3.0 7250 БИО + КриптоПро CSP
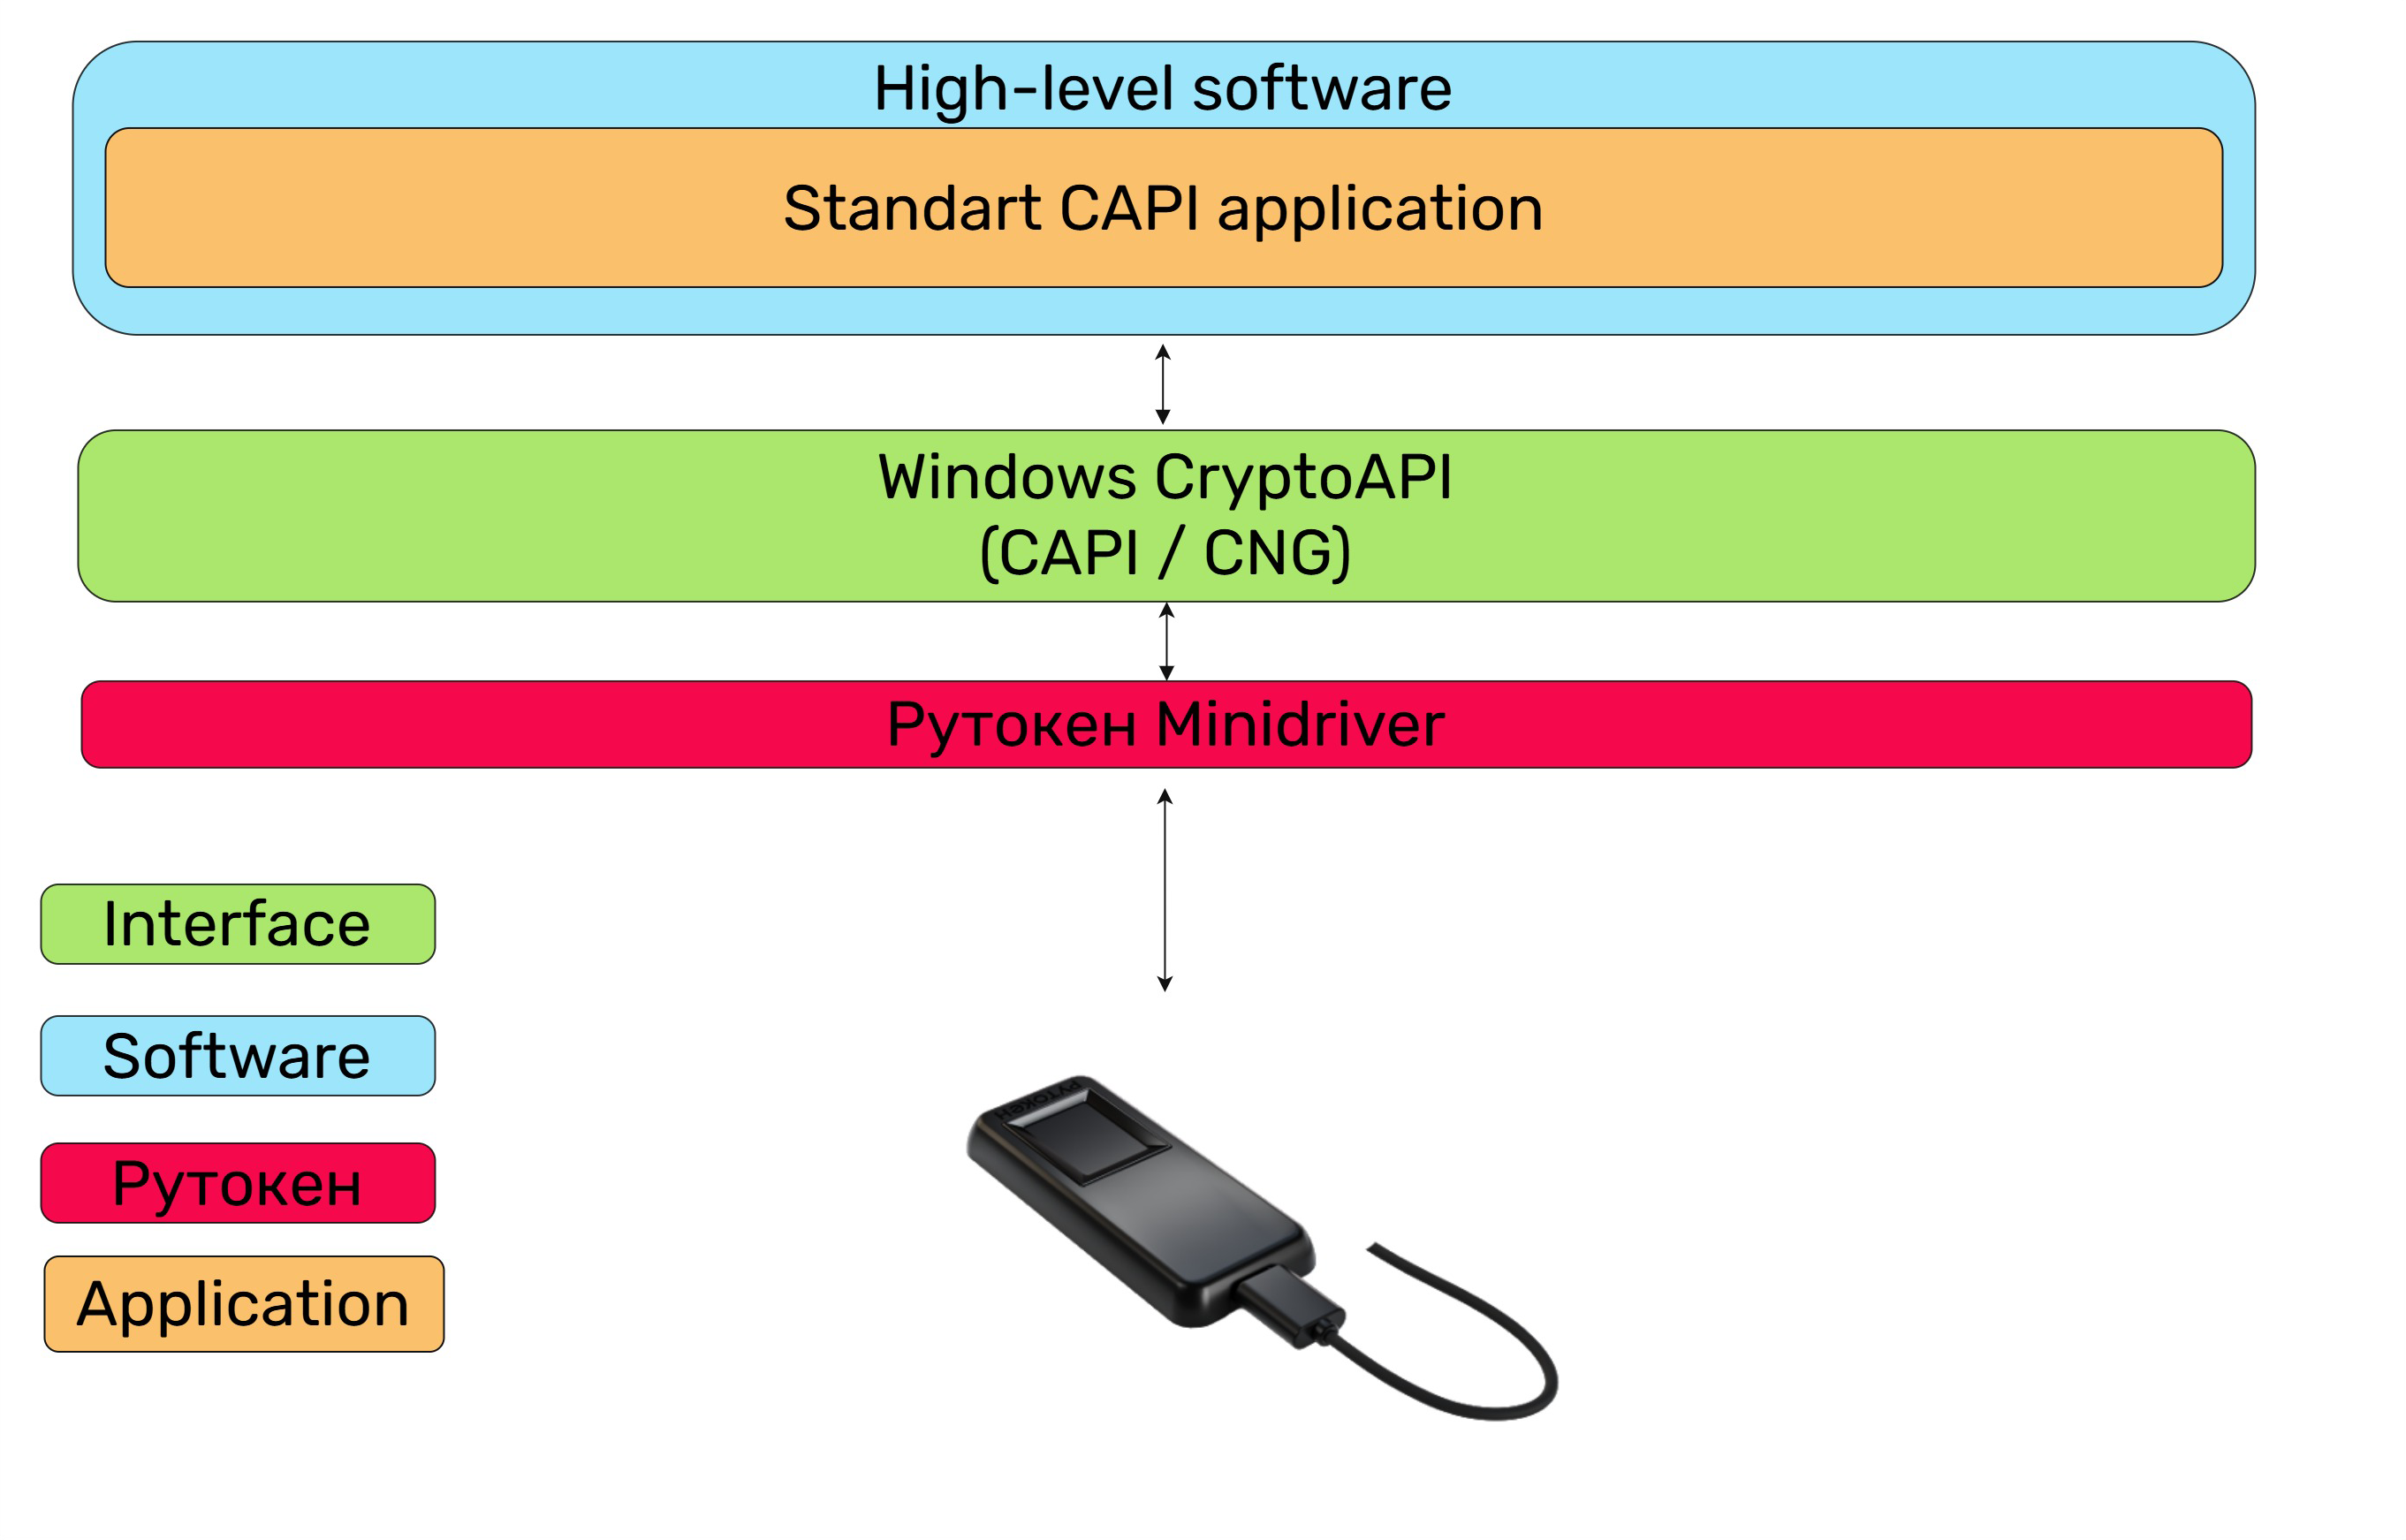
Архитектура Рутокен ЭЦП 3.0 7250 БИО + ПО с поддержкой криптографической подсистемы Windows
- Биометрическая система
-
- Тип сенсора: емкостный сенсор.
- Рабочая область сканирования (Ш х В): 12,8мм × 18мм.
- Разрешение изображения: 508 dpi.
- Размер изображения (Ш х В): 256 х 360 pixel.
- Количество пальцев: до 5 пальцев.
- Количество отпечатков одного пальца: 8 отпечатков.
- Среднее время биометрической верификации: < 1 с.
- Роли: администратор и пользователь.
- Стандарт хранения биометрического шаблона: ГОСТ Р ИСО/МЭК 19794-2-2013.
- Аппаратные криптографические возможности
-
- ГОСТ Р 34.10-2001 генерация ключевых пар с проверкой качества, формирование и проверка электронной подписи, срок действия закрытых ключей до 3-х лет.
- ГОСТ Р 34.10-2012/ГОСТ 34.10-2018 (256 и 512 бит): генерация ключевых пар с проверкой качества, формирование и проверка электронной подписи, срок действия закрытых ключей до 3-х лет.
- ГОСТ Р 34.11-94: вычисление значения хеш-функции данных, в том числе с возможностью последующего формирования ЭП.
- ГОСТ Р 34.11-2012/ГОСТ 34.11-2018 (256 и 512 бит): вычисление значения хеш-функции данных, в том числе с возможностью последующего формирования ЭП.
- ГОСТ 28147-89: генерация ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- ГОСТ Р 34.12-2015/ГОСТ 34.12-2018, ГОСТ Р 34.13-2015/ГОСТ 34.13-2018 (Кузнечик): генерация и импорт ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- ГОСТ Р 34.12-2015/ГОСТ 34.12-2018, ГОСТ Р 34.13-2015/ГОСТ 34.13-2018 (Магма): генерация и импорт ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- Выработка сессионных ключей (ключей парной связи):
- по схеме VKO GOST R 34.10-2001 (RFC 4357);
- по схеме VKO GOST R 34.10-2012 (RFC 7836);
- расшифрование по схеме EC El-Gamal.
- RSA: поддержка ключей размером 1024, 2048, 4096 бит, генерация ключевых пар с настраиваемой проверкой качества, импорт ключевых пар, формирование электронной подписи.
- ECDSA с кривыми secp256k1 и secp256r1: генерация ключевых пар с настраиваемой проверкой качества, импорт ключевых пар, формирование электронной подписи.
- Генерация последовательности случайных чисел требуемой длины.
- Возможности аутентификации владельца
-
- Трехфакторная аутентификация: по предъявлению самого идентификатора, по предъявлению уникального PIN-кода и отпечатка пальца.
- Поддержка 3 категорий владельцев: Администратор, Пользователь, Гость.
- Поддержка 2-х Глобальных PIN-кодов: Администратора и Пользователя.
- Поддержка Локальных PIN-кодов для защиты конкретных объектов (например, контейнеров сертификатов) в памяти устройства.
- Настраиваемые аппаратные политики качества PIN-кодов, обрабатываются микропрограммой при соответствующих операциях. Устанавливаются при форматировании, опционально могут изменяться позднее по PIN-коду Администратора.
- Варианты политик:
- ограничение минимальной длины PIN-кода;
- ограничение использования PIN-кода по умолчанию;
- запрет PIN-кода, состоящего из одного повторяющегося символа;
- независимые требования по наличию в PIN-коде: прописных, строчных букв латинского и русского алфавитов; цифр; специальных символов;
- запоминание до 10 устанавливаемых значений PIN-кода, и возможность запрета установки ранее использованного PIN-кода.
- Поддержка комбинированной аутентификации: по схеме «Администратор или Пользователь» и аутентификация по глобальным PIN-кодам в сочетании с аутентификацией по локальным PIN-кодам.
- Создание локальных PIN-кодов для дополнительной защиты части ключевой информации, хранящейся на USB-токене. Возможность одновременной работы с несколькими локальными PIN-кодами (до 7 шт).
- Ограничение числа попыток ввода PIN-кода.
- Индикация факта смены глобальных PIN-кодов с PIN кодов по умолчанию на оригинальные.
- Файловая система
-
- Встроенная файловая структура по ISO/IEC 7816-4.
- Число файловых объектов внутри папки – до 255 включительно.
- Использование File Allocation Table (FAT) для оптимального размещения файловых объектов в памяти.
- Уровень вложенности папок ограничен объемом свободной памяти для файловой системы.
- Хранение закрытых и симметричных ключей без возможности их экспорта из устройства.
- Использование Security Environment для удобной настройки параметров криптографических операций.
- Использование файлов Rutoken Special File (RSF-файлов) для хранения ключевой информации: ключей шифрования, сертификатов и т. п.
- Использование предопределенных папок для хранения разных видов ключевой информации с автоматическим выбором нужной папки при создании и использовании RSF-файлов.
- Возможность изменения политики смены PIN-кода пользователя. Смена может быть доступна Пользователю, Администратору или обеим ролям одновременно.
- Интерфейсы
-
- Стандартные протоколы обмена:
- ISO/IEC 7816-12;
- ISO 14443 (NFC) для бесконтактной микросхемы.
- Поддержка USB CCID: работа без установки драйверов устройства в современных версиях ОС.
- Поддержка PC/SC.
- Microsoft Crypto API.
- Microsoft SmartCard API.
- PKCS#11 (включая российский профиль).
- Стандартные протоколы обмена:
- Встроенный контроль и индикация
-
- Контроль целостности микропрограммы (прошивки) Рутокен ЭЦП.
- Контроль целостности системных областей памяти.
- Проверка целостности RSF-файлов перед любым их использованием.
- Счетчики изменений в файловой структуре и изменений любых PIN-кодов для контроля несанкционированных изменений.
- Проверка правильности функционирования криптографических алгоритмов.
- Общие характеристики
-
- Современный защищенный микроконтроллер.
- Идентификация с помощью 32-битного уникального серийного номера.
- Поддержка операционных систем:
- Microsoft Windows 2022/11/10/8.1/2019/2016/2012R2/8/2012/7/2008R2;
- GNU/Linux, в том числе отечественные;
- Apple macOS 10.13 и новее;
- Android 7 и новее;
- iOS 13 и новее (iPhone XR, XS, XS Max и новее);
- Только для моделей с NFC.
- iOS/iPadOS 16.2 и новее;
- При контактном подключении.
- Аврора 4+.
- EEPROM память 128 КБ.
- Интерфейс USB Type-C Female.
- Специальные возможности
-
- Журналирование операций электронной подписи, сформированных по ГОСТ-алгоритмам, фиксация параметров электронной подписи и окружения.
- Ведение неубывающего счетчика операций электронной подписи в рамках журнала.
- Доверенное получение журнала, подтвержденное электронной подписью.