Смарт-карта Рутокен ЭЦП 3.0 3100 SAM, серт. ФСБ
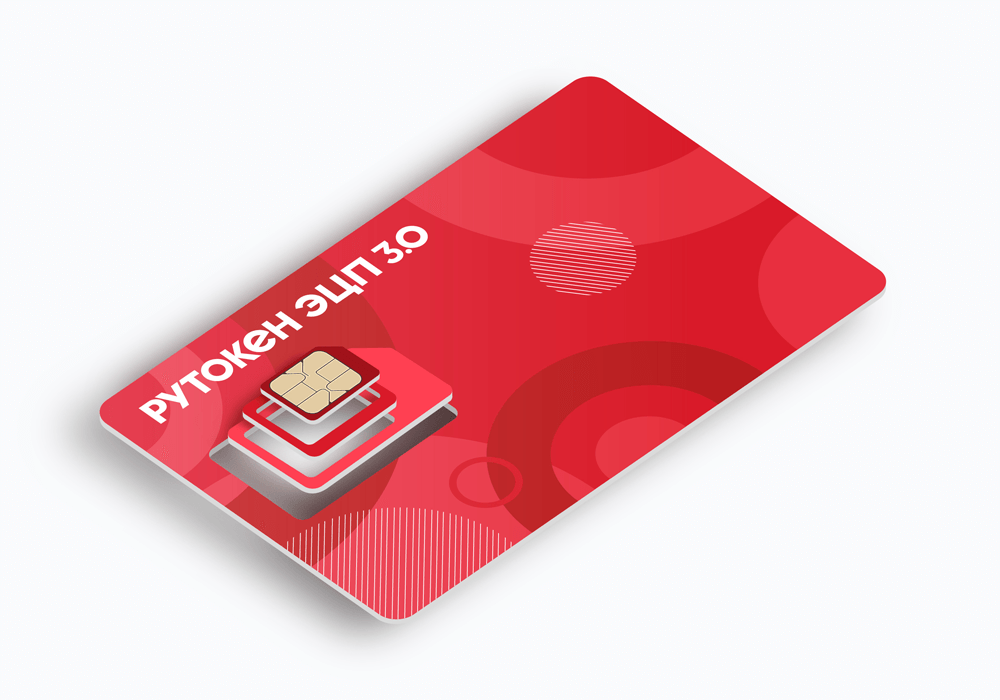
SAM — Secure access module (модуль безопасного доступа) выполнен в форматах 1FF (SIM), 2FF (mini SIM), 3FF (micro SIM) и 4FF (nano SIM).
SAM-карта — сертифицированный модуль безопасности, который встраивается в различное оборудование и используется в решениях для защищенных транзакций, соединений и аутентификации пользователей — например, банкоматы, POS‑терминалы, билетное оборудование и другие устройства.
В смарт-карте аппаратно реализованы: ГОСТ Р 34.10–2012 с длиной ключа 256/512 бит и ГОСТ Р 34.11–2012 (Стрибог), симметричные шифры Магма и Кузнечик и международные алгоритмы электронной подписи RSA и ECDSA. Криптографические операции выполняются без копирования ключа в память компьютера.
SAM модуль (Secure access module, модуль безопасного доступа) Применяется в решениях для организации защищенных соединений (ГОСТ-TLS), транзакций, обеспечения целостности информации в банкоматах, POS-терминалах, и других системах.
Возможность хранения ключей в неизвлекаемом виде с возможностью использования разных ключей в зависимости от типа операции. Таким образом, исключается возможность компрометации ключа и увеличивается общая безопасность информационной системы.
В Комплекте разработчика Рутокен найдется все необходимое для встраивания.
Рутокен SAM-карта 3100 совместима со следующими криптографическими пакетами и криптопровайдерами:
- КриптоПро CSP 5.0 R2 и новее
- КриптоАРМ ГОСТ, в том числе мобильные версии
- КриптоАРМ 5
- Signal-COM CSP
- ViPNet CSP
- ViPNet OSSL 5.4
- VipNet PKI Client для Android
- Рутокен Плагин
- Криптопровайдер Рутокен (RSA)
- OpenSSH
- OpenSSL
- OpenVPN
- Эникриптер
- Взаимная аутентификация
-
- Подтверждение подлинности источников данных и команд.
- Безопасный обмен сообщениями
-
- Передача данных между картой и терминалом/сервером защищена и не подвержена подслушиванию, повторной атаке и несанкционированному изменению.
- Электронная подпись
-
- Аппаратная реализация электронной подписи.
- Безопасное хранение ключевой информации
-
- Использование ключевой информации для выполнения криптографических операций на самом устройстве без возможности выдачи наружу закрытой ключевой информации.
- Сгенерированные на устройстве ключи подписи и шифрования не могут быть скопированы.
- При утере или краже безопасность не нарушается: для доступа к информации требуется PIN-код.
- Корпоративное использование
-
- Использование в качестве интеллектуального ключевого носителя в разнообразных информационных системах, использующих технологии электронной подписи.
- Использование в качестве полноценного устройства шифрования и электронной подписи в криптографических сервис-провайдерах, системах защищенного документооборота, в ПО для шифрования логических дисков и т. д.
- Использование в корпоративных системах для надежного хранения служебной информации, персональной информации пользователей, паролей, ключей шифрования, сертификатов и любой другой конфиденциальной информации.
- Использование в качестве единого идентификационного устройства для доступа пользователя к разным элементам корпоративной системы.
- Аппаратные криптографические возможности
-
- ГОСТ Р 34.10-2012/ГОСТ 34.10-2018 (256 и 512 бит): генерация ключевых пар с проверкой качества, формирование и проверка электронной подписи.
- ГОСТ Р 34.11-2012/ГОСТ 34.11-2018 (256 и 512 бит): вычисление значения хеш-функции данных, в том числе с возможностью последующего формирования ЭП.
- ГОСТ Р 34.11-94: вычисление значения хеш-функции данных, в том числе с возможностью последующего формирования ЭП.
- ГОСТ 28147-89: генерация ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- ГОСТ Р 34.12-2015/ГОСТ 34.12-2018, ГОСТ Р 34.13-2015/ГОСТ 34.13-2018 (Кузнечик): генерация и импорт ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- ГОСТ Р 34.12-2015/ГОСТ 34.12-2018, ГОСТ Р 34.13-2015/ГОСТ 34.13-2018 (Магма): генерация и импорт ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- Выработка сессионных ключей (ключей парной связи):
- по схеме VKO GOST R 34.10-2012 (RFC 7836);
- расшифрование по схеме EC El-Gamal.
- RSA: поддержка ключей размером 1024, 2048, 4096 бит, генерация ключевых пар с настраиваемой проверкой качества, импорт ключевых пар, формирование электронной подписи.
- ECDSA с кривыми secp256k1, secp256r1: генерация ключевых пар с настраиваемой проверкой качества, импорт ключевых пар, формирование электронной подписи.
- Генерация последовательности случайных чисел требуемой длины.
- Совместимость
-
Поддерживаемые ОС:
- Linux (в том числе российские: Альт, Astra Linux, РЕД ОС, РОСА).
- Microsoft Windows.
- Аврора ОС.
- Android.
- Общие технические характеристики
-
- Температура эксплуатации: 0…+50˚C.
- Размеры форм-факторов 1FF (SIM), 2FF (mini SIM), 3FF (micro SIM), 4FF (nano SIM).
- Интерфейс подключения — ISO/IEC 7816-3, протокол T=0 и T=1.
- EEPROM память 128 КБ.
- Идентификация с помощью 32-битного уникального серийного номера.
- Интерфейсы доступа к криптографическим функциям
-
- Поддержка PC/SC.
- PKCS#11 (включая российский профиль).
- OpenSSL.
- Microsoft Crypto API, Microsoft SmartCard API.
- Возможности аутентификации владельца
-
- Двухфакторная аутентификация: по предъявлению самого идентификатора и по предъявлению уникального PIN-кода.
- Поддержка 3 категорий владельцев: Администратор, Пользователь, Гость.
- Поддержка 2-х глобальных PIN-кодов: Администратора и Пользователя.
- Поддержка локальных PIN-кодов для защиты конкретных объектов (например, контейнеров сертификатов) в памяти устройства.
- Настраиваемые аппаратные политики качества PIN-кодов, обрабатываются микропрограммой при соответствующих операциях. Устанавливаются при форматировании, опционально могут изменяться позднее по PIN-коду Администратора;
- Варианты политик:
- Ограничение минимальной длины PIN-кода;
- Ограничение использования PIN-кода по умолчанию;
- Запрет PIN-кода, состоящего из одного повторяющегося символа;
- Независимые требования по наличию в PIN-коде: прописных, строчных букв латинского и русского алфавитов; цифр; специальных символов;
- Запоминание до 10 устанавливаемых значений PIN-кода, и возможность запрета установки ранее использованного PIN-кода.
- Поддержка комбинированной аутентификации: по схеме «Администратор или Пользователь» и аутентификация по глобальным PIN-кодам в сочетании с аутентификацией по локальным PIN-кодам.
- Создание локальных PIN-кодов для дополнительной защиты части ключевой информации, хранящейся на USB-токене. Возможность одновременной работы с несколькими локальными PIN-кодами (до 7 шт).
- Ограничение числа попыток ввода PIN-кода.
- Индикация факта смены глобальных PIN-кодов с PIN кодов по умолчанию на оригинальные.
- Другие возможности
-
- Встроенная файловая структура по ISO/IEC 7816-4.
- Работа с СКЗИ «КриптоПро CSP 5.0 R2» и новее по протоколу защиты канала SESPAKE (ФКН2).
- Собственный CSP со стандартным набором интерфейсов и функций API.
- Возможность интеграции в smartcard-ориентированные программные продукты.
- Minidriver для интеграции с Microsoft Base Smart Card Cryptographic Service Provider.

-
Сертификат на СКЗИ Рутокен ЭЦП 3.0 №СФ/124-5585
Сертификат № СФ/124-5416 удостоверяет, что СКЗИ Рутокен ЭЦП 3.0 3127 (варианты исполнения 17, 27) соответствует требованиям к средствам криптографической защиты информации, предназначенным для защиты информации, не содержащей сведений, составляюющих государственную тайну, класса КС1 (для варианта исполнения 17), класса КС2 (для варианта исполнения 27) и удовлетворяет требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2011г. №796, установленным для класса КС1 (для варианта исполнения 17), класса КС2 (для варианта исполнения 27) и может использоваться для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну.

-
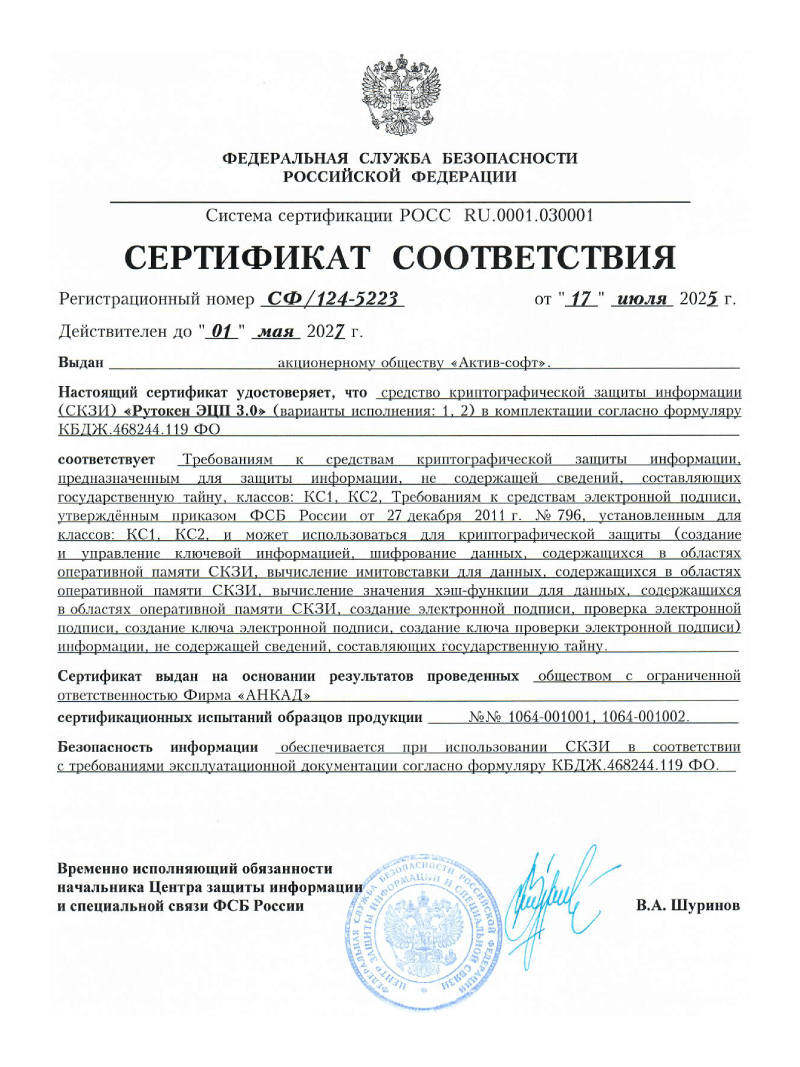
Сертификат на СКЗИ Рутокен ЭЦП 3.0 №СФ/124-5223
Сертификат № СФ/124-5223 удостоверяет, что СКЗИ Рутокен ЭЦП 3.0 соответствует требованиям к средствам криптографической защиты информации, предназначенным для защиты информации, не содержащих сведений, составляющих государственную тайну, классов КС1, КС2 и удовлетворяет требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2011г. №796, установленным для класса КС1, КС2 и может использоваться для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну.
-
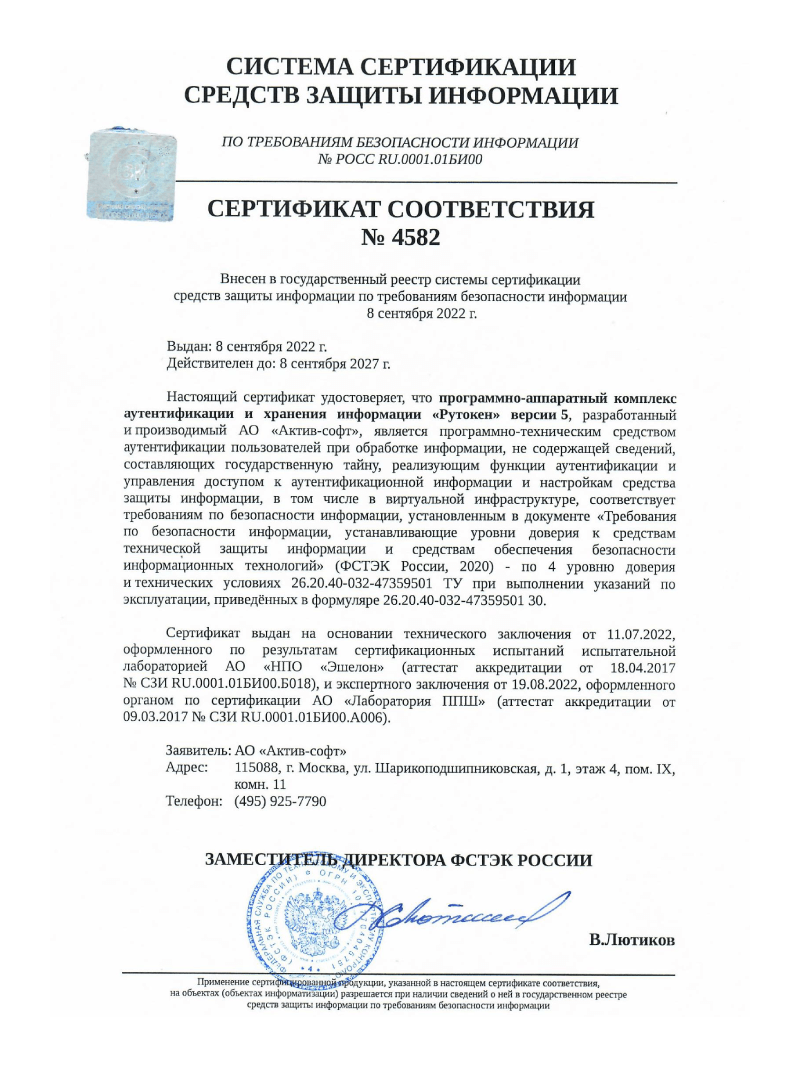
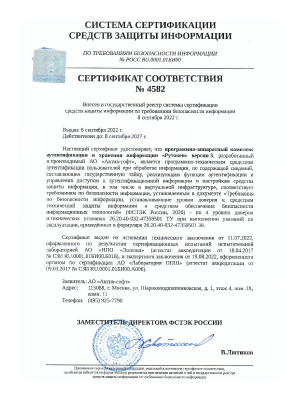
Сертификат на ПАК «Рутокен» №4582 ФСТЭК РФ
Подтверждает, что программно-аппаратный комплекс «Рутокен» версии 5 является программно-техническим средством аутентификации пользователей при обработке информации, не содержащей сведений, составляющих государственную тайну. ПАК «Рутокен» реализует функции аутентификации и управления доступом к аутентификационной информации и настройкам СЗИ, в том числе в виртуальной инфраструктуре, и соответствует требованиям технических условий и руководящих документов по четвертому уровню доверия, согласно «Требованиям по безопасности информации, устанавливающим уровни доверия к средствам технической защиты информации и средствам обеспечения безопасности информационных технологий» по 4 уровню доверия.