
Рутокен CLM
Система управления жизненным циклом технологических сертификатов
Рутокен CLM — это система для управления жизненным циклом технологических сертификатов, которые используются для аутентификации устройств, машин и микросервисов. Продукт позволяет обеспечить операционную надежность и повысить безопасность аутентификации устройств в масштабных, разветвленных и высоконагруженных ИТ-инфраструктурах.
Продукт отвечает требованиям Приказа №117 ФСТЭК России (вступил в силу 1 марта 2026 года), предписывающего использование системы централизованного управления жизненным циклом цифровых сертификатов для аутентификации устройств и сервисов в информационных системах.
Рутокен CLM разработан в ответ на структурный рост числа сертификатов в современных ИТ-инфраструктурах: переход на микросервисную архитектуру, контейнеризацию и Zero Trust-модель безопасности кратно увеличил количество объектов, требующих управления.
При этом сроки действия сертификатов последовательно сокращаются, а ручные процессы неизбежно приводят к инцидентам с просрочкой. Продукт обеспечивает полную видимость, автоматическую ротацию и контроль статуса сертификатов, от обнаружения до замены, без участия человека.
Функциональные возможности
Сканирование и инвентаризация
- Продукт сканирует текущую инфраструктуру и находит в ней все сертификаты.
- Настраиваемая периодичность проверок: расписание по минутам, часам или дням.
- Охват отдельного сегмента сети или полный аудит всей инфраструктуры.
- Добавление новых сертификатов в реестр: учитываются все слепые зоны.
Автоматизация ротации
- Настраиваемый график обновления, который можно адаптировать к расписанию технических работ, требований регулятора и приоритетов сервисов с учетом расписания технических работ.
- Выпуск новых ключей прямо на хосте, приватный ключ не покидает узел.
- (Опционально) Агентская подсистема для автоматического перезапуска сервисов и приложений после обновления сертификата.
Дашборд и мониторинг
- Единый реестр сертификатов с фильтрацией по всем полям.
- Уведомления об истечениях: email, SMS, интеграция с SIEM.
Соответствие регуляторным требованиям
С 1 марта 2026 года Приказ №117 ФСТЭК России обязывает организации обеспечивать аутентификацию устройств при каждом запросе на подключение к информационной системе, менять сертификаты не реже одного раза в год и использовать протоколы CMP, EST, ACME, WSTEP, TLS. Рутокен CLM полностью покрывает эти требования и обеспечивает соответствие мере защиты ИАФ 4.
Рутокен CLM это единственное российское решение для централизованного управления технологическими сертификатами из набора разных удостоверяющих центров.
Продукт дает полную картину инфраструктуры и закрывает весь цикл управления сертификатами из различных УЦ: OpenSSL CA, Microsoft CA, SafeTech CA, Let's Encrypt, HashiCorp Vault PKI Secrets Engine и отображает все сертификаты в едином дашборде независимо от источника выпуска.
Полная видимость инфраструктуры
Большинство компаний не знают точного числа сертификатов в своей инфраструктуре: они «размазаны» по командам, Excel-таблицам и личным почтам сотрудников. Рутокен CLM автоматически обнаруживает все сертификаты, включая ранее не учтенные, и собирает их в единый реестр в реальном времени. Уход ответственного сотрудника больше не означает потерю контроля над инфраструктурой.
Автоматизация вместо ручного труда
Ротация одного сертификата вручную занимает от нескольких часов до нескольких дней. Рутокен CLM автоматизирует полный цикл: запрос → выпуск → деплой → замена без участия человека. Приватный ключ генерируется и хранится непосредственно на хосте и никогда не передается по сети.
Защита от инцидентов с просрочкой сертификатов
По данным рынка, незапланированное истечение сертификата приводит к простою критичных сервисов от 2 до 50 часов, прямым финансовым потерям и нарушению SLA. Рутокен CLM уведомляет об истекающих сертификатах заблаговременно через email, SMS и SIEM, исключая ситуацию, когда просрочка становится неожиданностью.
Выполнение Приказа №117 ФСТЭК
Рутокен CLM полностью покрывает требования Приказа №117 ФСТЭК России, вступившего в силу 1 марта 2026 года: аутентификация устройств при каждом подключении, поддержка протоколов CMP, EST, ACME, WSTEP, TLS, смена сертификатов не реже одного раза в год. Продукт позволяет выполнять требования к усилению мер по аутентификации устройств.
- Минимальные технические требования
-
Компонент Операционная система Доступ Дополнительно Требования CLM (сервер + web-интерфейс) Debian 13 7000 HTTP Server PostgreSQL 17.7, среда выполнения не требуется, C++ 4 ядра / 4 Гб / 40 Гб Агент CLM Debian 13 50051 gRPC клиент — 1 vCPU / 2 Гб / 10 Гб Microsoft CA + Active Directory Windows Server 2022 RDP Рекомендуется 80 Гб для AD 2 vCPU / 4 Гб / 60 Гб Windows Агент Windows 10 RDP В том же домене, что и Microsoft CA 2 vCPU / 4 Гб / 64 Гб Kubernetes-Master Debian 13 22 SSH k8s, нужна сетевая связность 2 ядра / 4 Гб / 40 Гб Kubernetes-Worker Debian 13 22 SSH k8s, нужна сетевая связность 2 ядра / 2–4 Гб / 40 Гб
- Поддерживаемые удостоверяющие центры
-
УЦ Выпуск Обновление Отзыв Протокол OpenSSL ✓ ✓ ✓ REST API Microsoft CA ✓ ✓ ✓ DCOM, SCEP, MS WSTEP, CMP SafeTech CA ✓ ✓ ✓ REST API, SCEP, MS WSTEP, CMP, ACME Let's Encrypt ✓ ✓ ✓ ACME HashiCorp Vault PKI Secrets Engine ✓ ✓ ✓ REST API Любой другой внешний УЦ, поддерживающий протоколы ✓ ✓ ✓ SCEP, ACME, CMP, EST
Поддерживаемые хранилища сертификатов
- Файловая система сервера Linux
- Kubernetes Secrets
- HashiCorp Vault
Поддерживаемые форматы и алгоритмы
Форматы сертификатов:
- PEM
- DER
Криптографические алгоритмы:
- RSA
- ECDSA
- EdDSA (используется для SSH-ключей и т.д)
Возможности агента CLM
Агентская подсистема может подключаться опционально для работы с определенными хранилищами, а также перевыпуска ключей на конечных устройствах или перезапуска сервисов после обновления сертификатов.
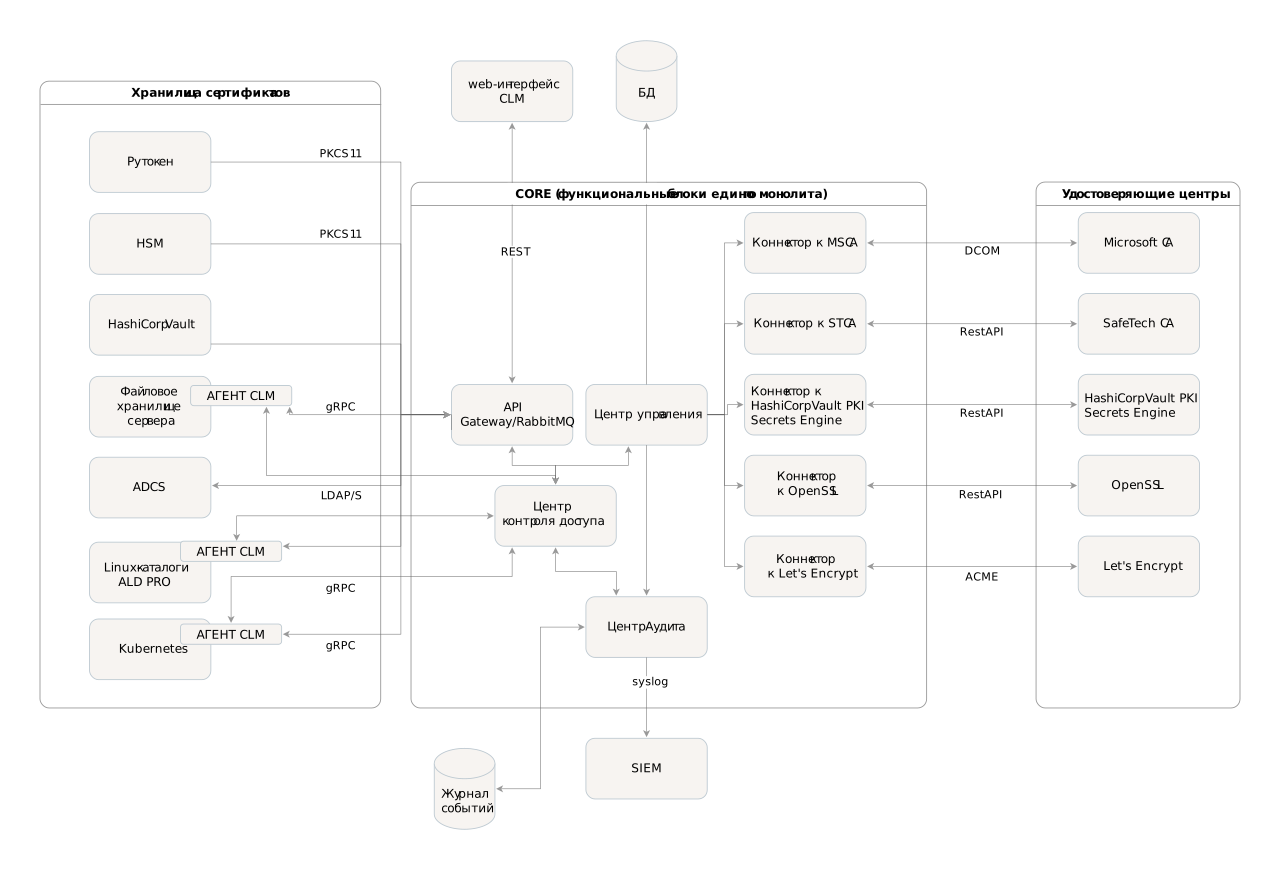
Агент CLM устанавливается на целевой сервер или узел и взаимодействует с ядром системы по протоколу gRPC. Агент поддерживает два режима работы с ключами:
- Локальная генерация: агент самостоятельно создаёт ключевую пару, формирует CSR по шаблону от CLM и отправляет запрос в удостоверяющий центр. Приватный ключ не покидает хост.
- Централизованная генерация: CLM генерирует ключи и формирует запрос на стороне сервера, после чего передаёт данные агенту.
Архитектурные компоненты
- Центр управления — основной сервис системы: управляет жизненным циклом сертификатов, взаимодействует с удостоверяющими центрами, реализует логику планирования и автоматизации обновлений на конечных точках.
- Центр контроля доступа — отслеживает сетевую доступность сервисов и адреса их расположения.
- Центр аудита — ведёт журнал событий системы, взаимодействует с отдельной БД. Интеграция с SIEM осуществляется через syslog.
- Коннекторы к УЦ — отвечают за взаимодействие с удостоверяющими центрами, поддерживают интерфейсы соответствующих УЦ. Включены в состав Центра управления.
- API Gateway / RabbitMQ — обеспечивает маршрутизацию запросов между веб-интерфейсом администратора, агентами и ядром системы.
Запросить демо
Оставьте контактные данные, чтобы получить консультацию специалистов и демонстрацию возможностей Рутокен CLM.