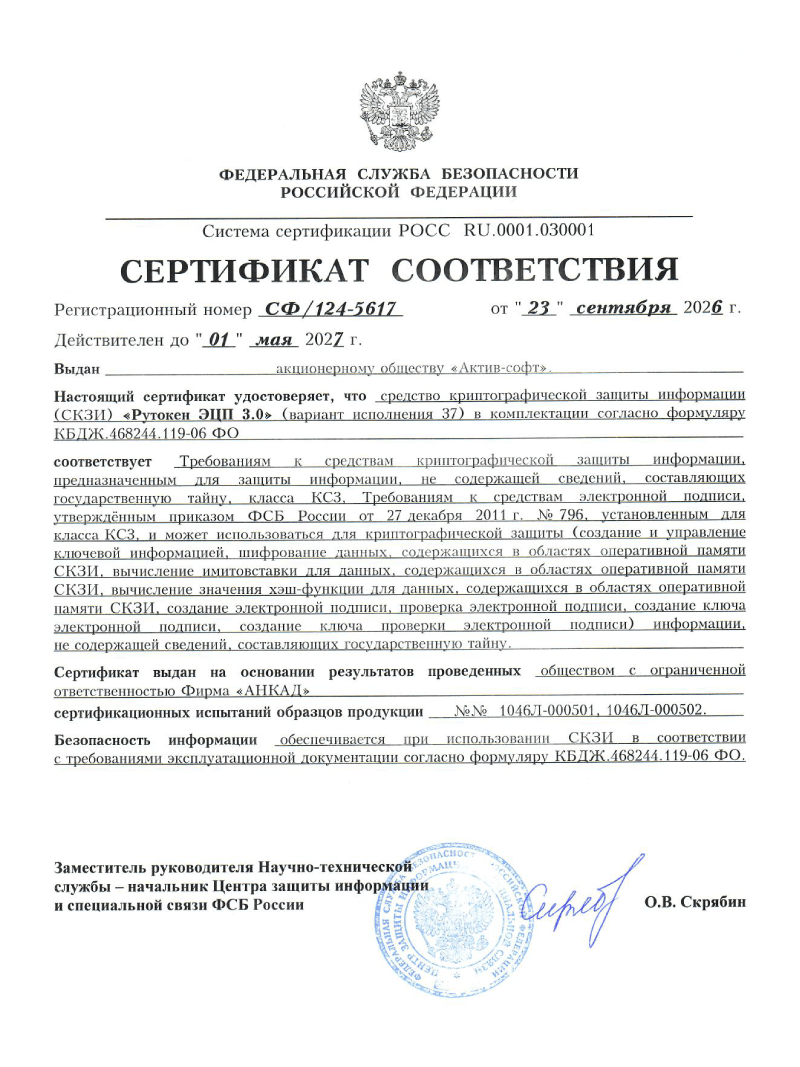
Рутокен Модуль 3127
-
-
- Цены и заказ
- Цена по запросу.
Рутокен Модуль 3127 — компактная плата с установленным Рутокен Чип 3127 для встраивания в широкий спектр оборудования: от серверов и рабочих станций до планшетов и банкоматов, контроллеров, маршрутизаторов, принтеров, биометрических устройств, интерактивных панелей, приборов учета, датчиков.
Реализует аппаратный корень доверия платформы, обеспечивая доверенную загрузку, контроль целостности и криптографическую защиту информации.
Является полнофункциональным аппаратным СКЗИ, с возможностью хранения ключей в неизвлекаемом виде со сроком действия закрытого ключа до 5 лет. Аппаратно реализованы: ГОСТ Р 34.10–2012 с длиной ключа 256/512 бит и ГОСТ Р 34.11–2012 (Стрибог), симметричные шифры Магма и Кузнечик, международные алгоритмы электронной подписи RSA и ECDSA. Криптографические операции выполняются без копирования ключа за пределы защищенной памяти Рутокен Чип 3127.
Поддерживает протокол CRISP (ГОСТ Р 71252-2024) для организации защищенного взаимодействия в индустриальных системах.
Рутокен Чип 3127, используемый на плате, сертифицирован по требованиям ФСБ по классам КС1/КС2/КС3, подтверждена неизвлекаемость ключей.
Плата модуля — это конструктивное исполнение, которое не требует отдельной сертификации: функциональность и безопасность Модуля полностью идентичны Чипу.
Применяется как для решения общих задач (доверенная загрузка устройства, аттестация оборудования, защищенное хранение ключей, подписание и шифрование данных, построение защищенных каналов передачи данных), так и для специфичных отраслевых применений (Mobile Device Management, использование в системах учета энергоресурсов, лицензирование ПО, и пр.), требующих СКЗИ.
Плата унифицирует форм-фактор устанавливаемого СКЗИ упрощая монтаж и имеет низкое энергопотребление.
Комплект разработчика позволяет встраивать поддержку в конечные устройства с различной средой функционирования (embedded Linux, RTOS и др.).
Установленный на плате Рутокен Чип 3127 работает в защищенном режиме работы, который включает::
- Контроль уровня питания. ОС Рутокен фиксирует отклонения напряжения, при которых работа контроллера может быть нестабильной.
- Контроль защитного экрана. Специальный слой поверх микросхемы препятствует физическому вмешательству. Нарушение слоя фиксируется ОС Рутокен и блокирует дальнейшую работу.
- Механизм фиктивных ветвлений. Чип выполняет «ложные» команды, скрывая реальное энергопотребление и время выполнения, усиливая защиту от атак по «побочным» каналам.
- Аутентификация пользователей и устройств
-
- Строгая криптографическая аутентификация пользователей и устройств.
- Надежная защита от несанкционированного локального и удаленного доступа как к хранимым данным, так и к управлению устройством.
- Электронная подпись
-
- Аппаратная реализация электронной подписи.
- Поддержка ГОСТ Р 34.10-2012/ГОСТ 34.10-2018 (256 и 512 бит), а также RSA и ECDSA.
- Безопасное хранение ключевой информации
-
- Использование ключевой информации для выполнения криптографических операций на самом устройстве без возможности выдачи наружу закрытой ключевой информации.
- Сгенерированные на устройстве ключи подписи и шифрования не могут быть скопированы.
- Криптографические операции выполняются без копирования ключа за пределы защищенной памяти чипа.
- Защита конфиденциальности данных
-
- Безопасное хранение неизвлекаемых ключей шифрования и данных приложений в защищенной памяти Чипа: данные защищены от кражи даже при физическом доступе к оборудованию.
- Для защиты данных используются аппаратно реализованные отечественные алгоритмы шифрования ГОСТ Р 34.12 и ГОСТ Р 34.13 — «Магма», «Кузнечик».
- Корпоративное использование
-
- Использование в качестве ключевого носителя в разнообразных информационных системах, использующих технологии электронной подписи или ключи шифрования.
- Использование в корпоративных инфраструктурах с удаленным доступом сотрудников в качестве аппаратной основы решений уровня Mobile Device Management (MDM) / Unified Endpoint Management (UEM) / Enterprise Mobility Management (EMM), а также NAC (Network Access Control) / ZTNA (Zero Trust Network Access).
- Использование в ПО для шифрования логических дисков * Использование в корпоративных системах для надежного хранения служебной информации, персональной информации пользователей, паролей, ключей шифрования, сертификатов и любой другой конфиденциальной информации.
- Использование в качестве единого идентификационного устройства для доступа пользователя к разным элементам корпоративной системы.
- Защищенные коммуникации
-
- Организация защищенных коммуникаций между устройствами: криптографическая аутентификация при построении TLS/VPN-каналов вместо пары «логин-пароль».
- Для промышленных применений доступен промышленный протокол CRISP (ГОСТ Р 71252-2024), позволяющий обмениваться пакетами по открытым каналам связи с защитой от несанкционированного изменения, подмены и повторной отправки.
- Контроль целостности устройства
-
- Контроль целостности оборудования и ПО: участие в аттестации компонентов, в том числе удаленной, для подтверждения отсутствия взлома, подмены или несанкционированной модификации.
- Использование для аппаратной аттестации — механизма контроля доверия к удаленным устройствам: неизвлекаемые ключи аттестации, встроенные в Чип, применяются для подписи состояния устройства и журналов работы, а также для проверки команд управления от управляющей системы.
- Доверенная загрузка
-
- Создание цепочки доверия от загрузчика (UEFI, U-Boot и др.) до операционной системы и прикладного ПО: криптографическая проверка подлинности и целостности загрузчика и компонентов ПО перед их выполнением на основании эталонных хешей (цифровых отпечатков), хранящихся в защищенной памяти.
- Устройство запускает только авторизованное и неизмененное программное обеспечение.
- Безопасное обновление программного обеспечения на устройстве
-
- Верификация электронной подписи издателя обновлений с выстраиванием цепочки до доверенного корневого сертификата, хранящегося в защищенной памяти.
- Обновление применяется только после успешного подтверждения подлинности — это исключает установку модифицированного или несанкционированного ПО даже при компрометации канала связи.
- Аппаратные криптографические возможности
-
- ГОСТ Р 34.10-2012/ГОСТ 34.10-2018 (256 и 512 бит): генерация ключевых пар с проверкой качества, формирование и проверка электронной подписи, срок действия закрытых ключей до 5 лет.
- ГОСТ Р 34.11-2012/ГОСТ 34.11-2018 (256 и 512 бит): вычисление значения хеш-функции данных, в том числе с возможностью последующего формирования ЭП.
- ГОСТ 28147-89: генерация ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- ГОСТ Р 34.12-2015/ГОСТ 34.12-2018, ГОСТ Р 34.13-2015/ГОСТ 34.13-2018 (Кузнечик): генерация и импорт ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- ГОСТ Р 34.12-2015/ГОСТ 34.12-2018, ГОСТ Р 34.13-2015/ГОСТ 34.13-2018 (Магма): генерация и импорт ключей шифрования, шифрование данных в режимах простой замены, гаммирования и гаммирования с обратной связью, вычисление и проверка криптографической контрольной суммы данных (имитовставки ГОСТ).
- Выработка сессионных ключей (ключей парной связи):
- по схеме VKO GOST R 34.10-2012 (RFC 7836);
- расшифрование по схеме EC El-Gamal.
- RSA: поддержка ключей размером 1024, 2048, 4096 бит, генерация ключевых пар с настраиваемой проверкой качества, импорт ключевых пар, формирование и проверка электронной подписи.
- ECDSA с кривыми secp256k1, secp256r1, secp384r1 и secp521r1: генерация ключевых пар с настраиваемой проверкой качества, импорт ключевых пар, формирование и проверка электронной подписи.
- Генерация последовательности случайных чисел требуемой длины.
- Поддержка протокола CRISP (ГОСТ Р 71252-2024).
- Совместимость
-
- Поддерживаемые ОС:
- Linux (в том числе российские: Альт, Astra Linux, РЕД ОС, РОСА).
- Microsoft Windows.
- Аврора ОС.
- Android.
- RTOS и др.
- Совместимость с инфраструктурой ViPNet SIES за счет поддержки протокола CRISP.
- Поддерживаемые ОС:
- Общие технические характеристики
-
- Температура эксплуатации: -40…+85˚C.
- Размеры: 16х12.6х3.2мм.
- EEPROM память 128 КБ.
- Интерфейсы подключения: USB (CCID) 1.1 и выше, а также UART, I2C, SPI
- Интерфейсы доступа к криптографическим функциям
-
- APDU (ISO/IEC 7816-4).
- Поддержка PC/SC.
- PKCS#11 (включая российский профиль).
- CRISP SDK.
- OpenSSL.
- Microsoft Crypto API, Microsoft SmartCard API.
- Возможности аутентификации владельца
-
- Поддержка нескольких типов ролей пользователей.
- Настраиваемые аппаратные политики качества PIN-кодов, обрабатываются микропрограммой при соответствующих операциях. Устанавливаются при форматировании
- Создание локальных PIN-кодов для дополнительной защиты части ключевой информации, хранящейся на USB-токене. Возможность одновременной работы с несколькими локальными PIN-кодами (до 7 шт).
- Ограничение числа попыток ввода PIN-кода.
- Другие возможности
-
- Идентификация с помощью 32-битного уникального серийного номера.
- Журнал событий безопасности, в котором фиксируются:
- Операции форматирования,
- Удаление/генерация любых неизвлекаемых ключей, созданных через библиотеки Рутокен,
- Смена глобальных PIN-кодов.
-
Сертификат на СКЗИ Рутокен ЭЦП 3.0 №СФ/124-5585
Сертификат № СФ/124-5416 удостоверяет, что СКЗИ Рутокен ЭЦП 3.0 3127 (варианты исполнения 17, 27) соответствует требованиям к средствам криптографической защиты информации, предназначенным для защиты информации, не содержащей сведений, составляюющих государственную тайну, класса КС1 (для варианта исполнения 17), класса КС2 (для варианта исполнения 27) и удовлетворяет требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2011г. №796, установленным для класса КС1 (для варианта исполнения 17), класса КС2 (для варианта исполнения 27) и может использоваться для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну.
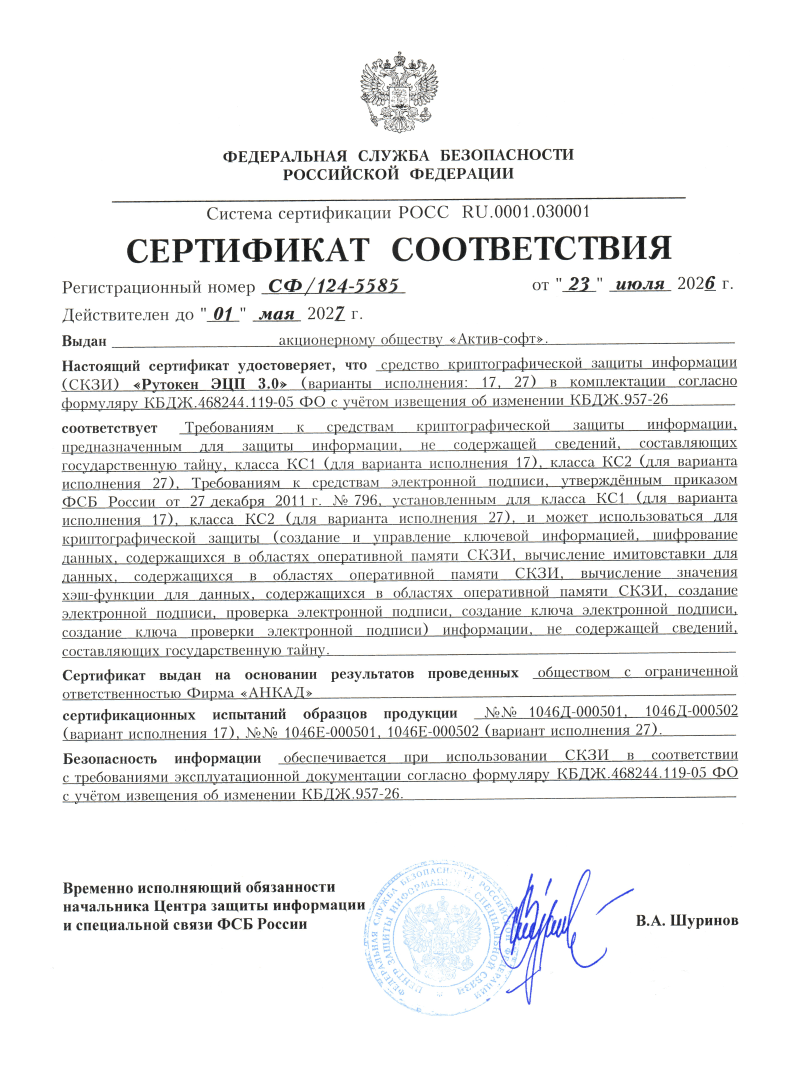
-
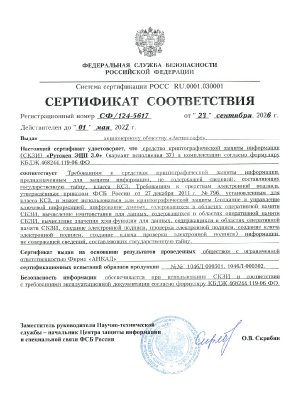
Сертификат на СКЗИ Рутокен ЭЦП 3.0 №СФ/124-5617
Сертификат № СФ/124-5617 удостоверяет, что СКЗИ «Рутокен ЭЦП 3.0» (вариант исполнения 37) соответствует требованиям к средствам криптографической защиты информации предназначенным для защиты информации, не содержащей сведений, составляюющих государственную тайну, класса КС3 и удовлетворяет требованиям к средствам электронной подписи, утвержденным приказом ФСБ России от 27 декабря 2011г. №796, установленным для класса КС3 и может использоваться для криптографической защиты информации, не содержащей сведений, составляющих государственную тайну.